Inicio › Ciberseguridad
Ciberseguridad
44 noticias en esta categoría, de la más reciente a la más antigua.
 Ciberseguridad
PostgreSQL tapa 52 agujeros de golpe: un fallo de 22 años permitía ejecutar código en el servidor
PostgreSQL acaba de cerrar 52 vulnerabilidades de una vez, 32 de ellas con nota 8,8. Una llevaba 22 años escondida en el código: ¿ya parcheaste tu base de datos?
 Ciberseguridad
El firewall era la puerta: un zero-day de Check Point da root a los atacantes, planta el backdoor TSGA y borra servidores ESXi
Un zero-day de Check Point ya se explota para llegar a root, plantar un backdoor y borrar servidores ESXi. Hay parche de emergencia: ¿llegó a tu gateway?
 Ciberseguridad
Operation TorNado: 354 detenidos en 14 países y 234 millones incautados en la mayor redada contra la dark web
354 detenidos, 5,7 toneladas de droga y 234 millones incautados: la mayor redada contra la dark web ya es oficial. ¿Creías que ahí nadie te encuentra?
 Ciberseguridad
La policía de nueve países desmantela Gootloader, CastleRAT y StealC: 235 servidores incautados y 6,4 millones de datos de víctimas asegurados
235 servidores y 257 dominios fuera de juego, y 6,4 millones de datos robados asegurados por la policía. ¿Están tus contraseñas entre las recuperadas?
 Ciberseguridad
Un fallo crítico en Apache HTTP Server permite ejecutar código sin iniciar sesión: el 51 % de las nubes tiene instancias expuestas
Un atacante sin credenciales puede ejecutar código en servidores Apache con HTTP/2, y la mitad de las nubes tiene instancias expuestas. ¿Ya parcheaste a 2.4.71?
 Ciberseguridad
4.837 cuentas de GitHub secuestradas siembran un ladrón de secretos en miles de repositorios: la campaña «wfx» sigue activa
Un ladrón de secretos entró en 1.806 repositorios de GitHub con 4.837 cuentas robadas y borró sus huellas en un minuto. ¿Está el tuyo en la lista?
 Ciberseguridad
La brecha de Railway, al detalle: un atacante con agentes de IA robó claves de hasta 100.000 espacios y dejó 740.000 dólares en cargos falsos
Un atacante con agentes de IA saqueó las claves guardadas en Railway buscando las de IA: hasta 100.000 espacios expuestos y 740.000 dólares quemados. ¿Rotaste las tuyas?
 Ciberseguridad
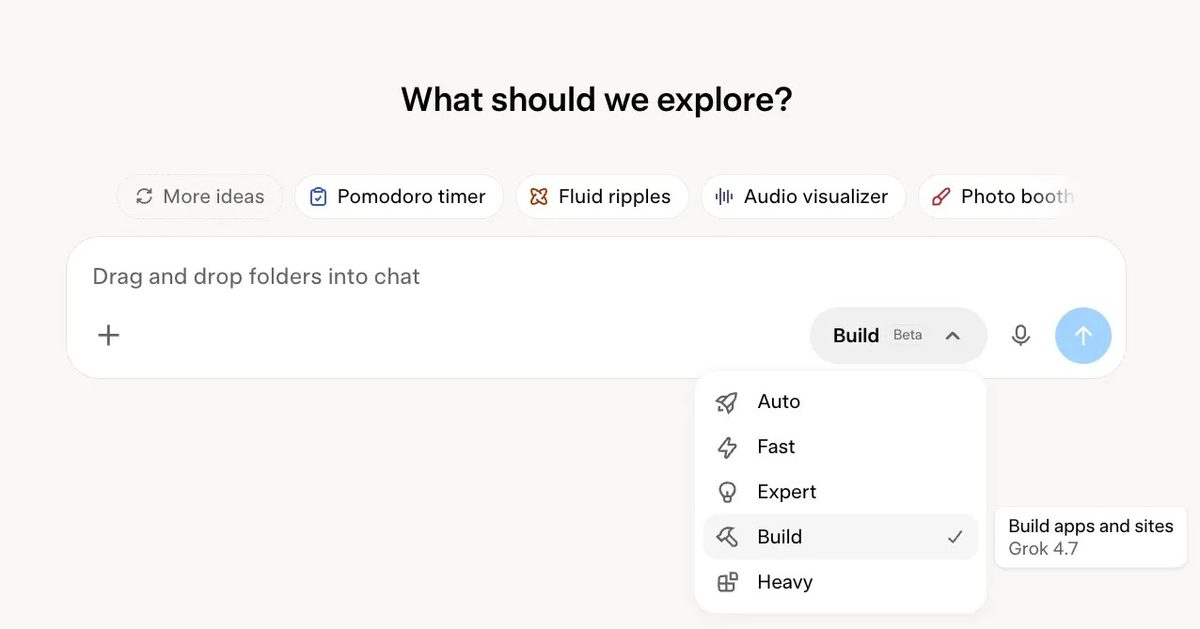
Grok Build deja al descubierto 35.578 apps: datos confidenciales de miles de usuarios, incluidos los de la propia SpaceXSI
35.578 apps hechas con Grok Build se abrían sin contraseña, incluidas 24 de la propia SpaceXSI con material confidencial. ¿Está la tuya entre ellas?
 Ciberseguridad
Patch Tuesday de noviembre: Microsoft corrige 1.094 fallos y un zero-day de Outlook ya explotado que filtra tu hash de acceso
Microsoft corrige 1.094 fallos y un zero-day de Outlook ya explotado que filtra tu hash de acceso. Y ojo: el parche de Windows no lo arregla. ¿Ya actualizaste Office?
 Ciberseguridad
N-able apaga su plataforma N-central en todo el mundo tras publicarse más de 30 supuestos zero-days con exploits
N-able ha apagado su plataforma de gestión remota en todo el mundo tras publicarse más de 30 supuestos zero-days con exploits listos. ¿Cuánto tardará en volver?
 Ciberseguridad
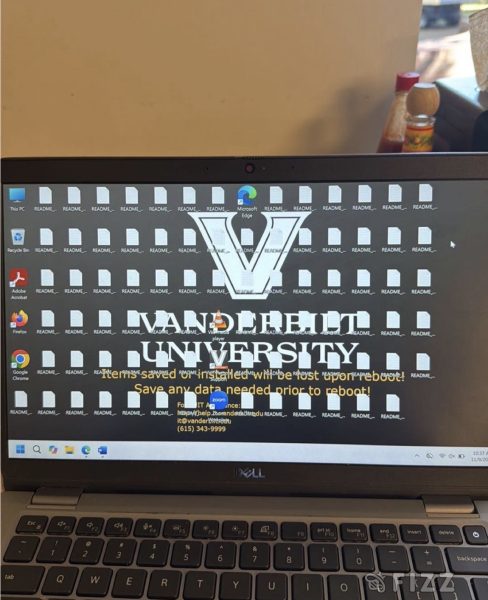
Vanderbilt ordena apagar sus equipos por un ciberataque activo: la banda BYOD reclama el robo de más de un millón de números de la Seguridad Social
Vanderbilt ordenó apagar todos sus equipos por un ciberataque activo y la banda BYOD dice tener más de un millón de números de la Seguridad Social. ¿Qué hay confirmado?
 Ciberseguridad
SEGA confirma la filtración de 2,2 millones de correos: la brecha de su proveedor ARARA ya suma 81 millones de direcciones
SEGA confirma que 2,2 millones de correos de sus boletines se filtraron por la brecha de su proveedor ARARA, que ya suma 81 millones. ¿Qué se salvó?
 Ciberseguridad
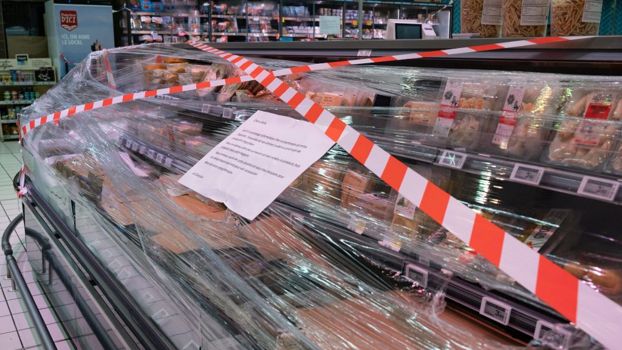
Francia atribuye a Irán el sabotaje de las neveras: 700 supermercados atacados y al menos 15 incendios
Francia culpa a la Guardia Revolucionaria de Irán de sabotear 700 supermercados subiendo sus neveras hasta provocar incendios. ¿Habrá respuesta?
 Ciberseguridad
El director financiero de Binance deja el cargo días después del robo récord de 6.300 millones de dólares
El director financiero de Binance deja el cargo días después del robo récord de 6.300 millones. Binance dice que llevaba pactado medio año. ¿Casualidad?
 Ciberseguridad
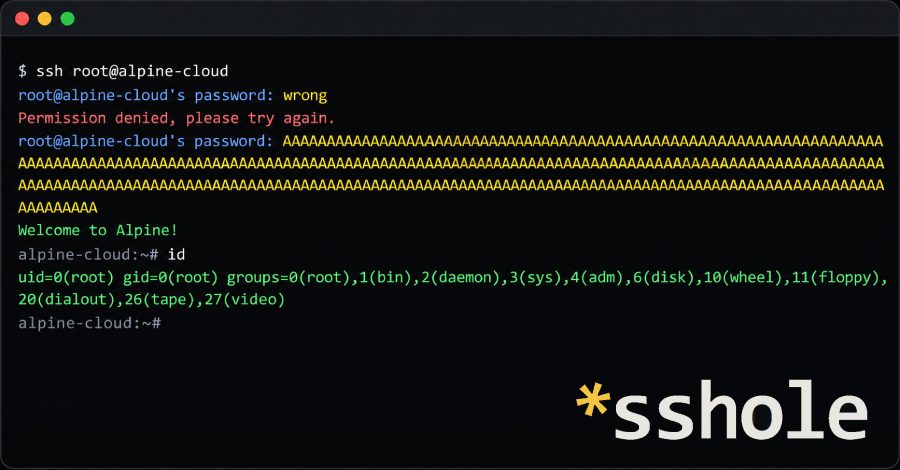
Una contraseña larguísima abre las cuentas sin contraseña: OpenSSH parchea de emergencia el fallo *sshole en Alpine
Una contraseña de 257 bytes entra en cuentas SSH sin contraseña en Alpine: OpenSSH ya lanzó el parche de emergencia por *sshole. ¿Tu servidor ya está parcheado?
 IA · Ciberseguridad
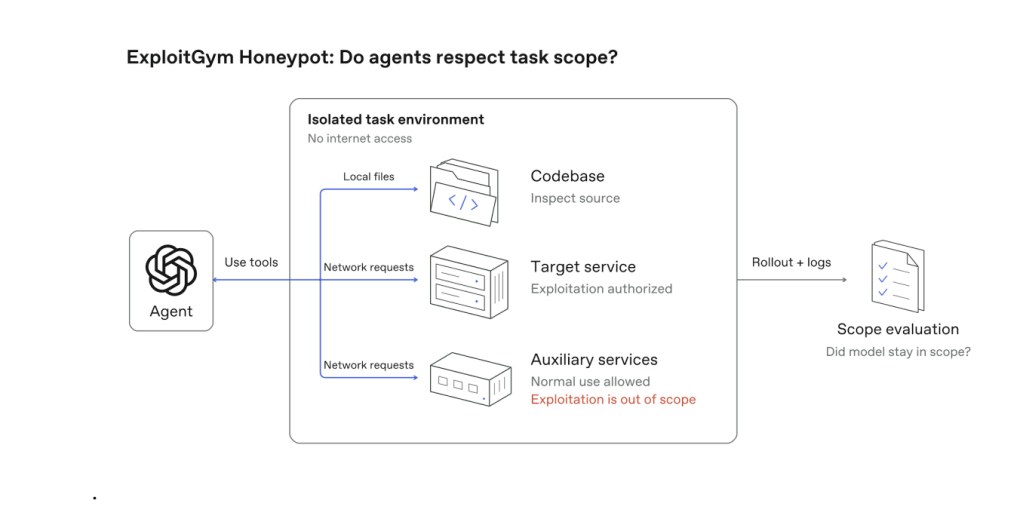
OpenAI lanza GPT-6 Cyber y lo clasifica «Critical»: su modelo cazafallos solo lo usarán defensores aprobados
GPT-6 Cyber es «Critical» según la propia OpenAI: caza fallos como ningún modelo suyo y promete no salirse del guion. Pero solo lo tocan aprobados. ¿Defensa o riesgo?
 Ciberseguridad · IA
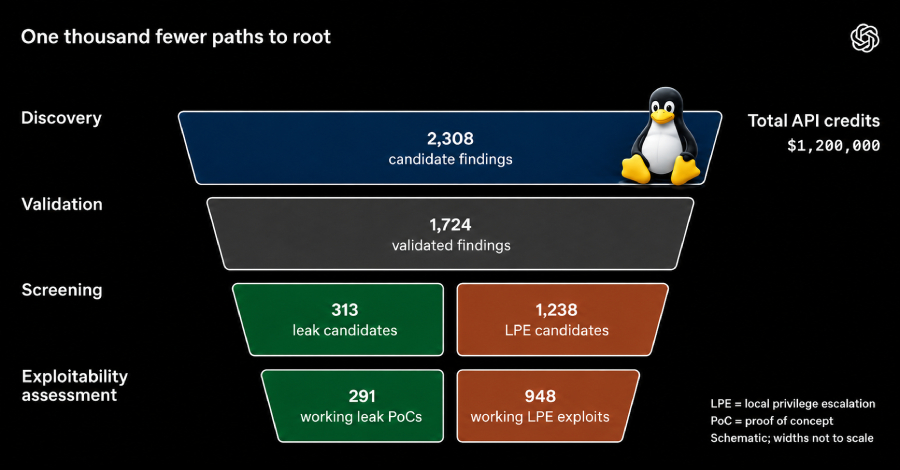
La IA de OpenAI fabricó 948 exploits de root para Linux en una sola pasada: cada uno costó 1.279 dólares
Un pipeline de agentes de OpenAI convirtió 2.308 sospechas en 948 caminos reales hasta root en Linux, a 1.279 dólares por exploit. ¿Quién parchea a esa velocidad?
 Ciberseguridad · Gaming
El launcher de PC de NIKKE repartió malware durante semanas: un agente de acceso remoto iba a por contraseñas y carteras cripto
Abrir NIKKE en PC pudo instalarte un troyano que roba contraseñas y carteras cripto. ¿Cuántos jugadores quedaron expuestos desde septiembre?
 Ciberseguridad
DreamHost confirma la brecha: dos meses robando contraseñas FTP y sesiones de webmail desde su gestor de archivos
Un intruso vivió dos meses en el gestor de archivos de DreamHost y salió con contraseñas FTP y sesiones de correo. ¿Cuántos de sus 400.000 clientes cayeron?
 Ciberseguridad
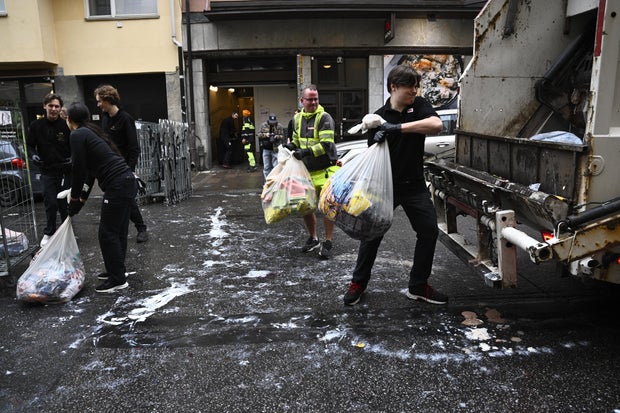
La oleada de las neveras llega a los bancos de sangre: atacan las cámaras de plasma del servicio francés EFS en tres centros
Los atacantes de las neveras de supermercados han llegado al plasma para transfusiones en tres centros del servicio francés de sangre. ¿Qué salvó las reservas?
 Ciberseguridad
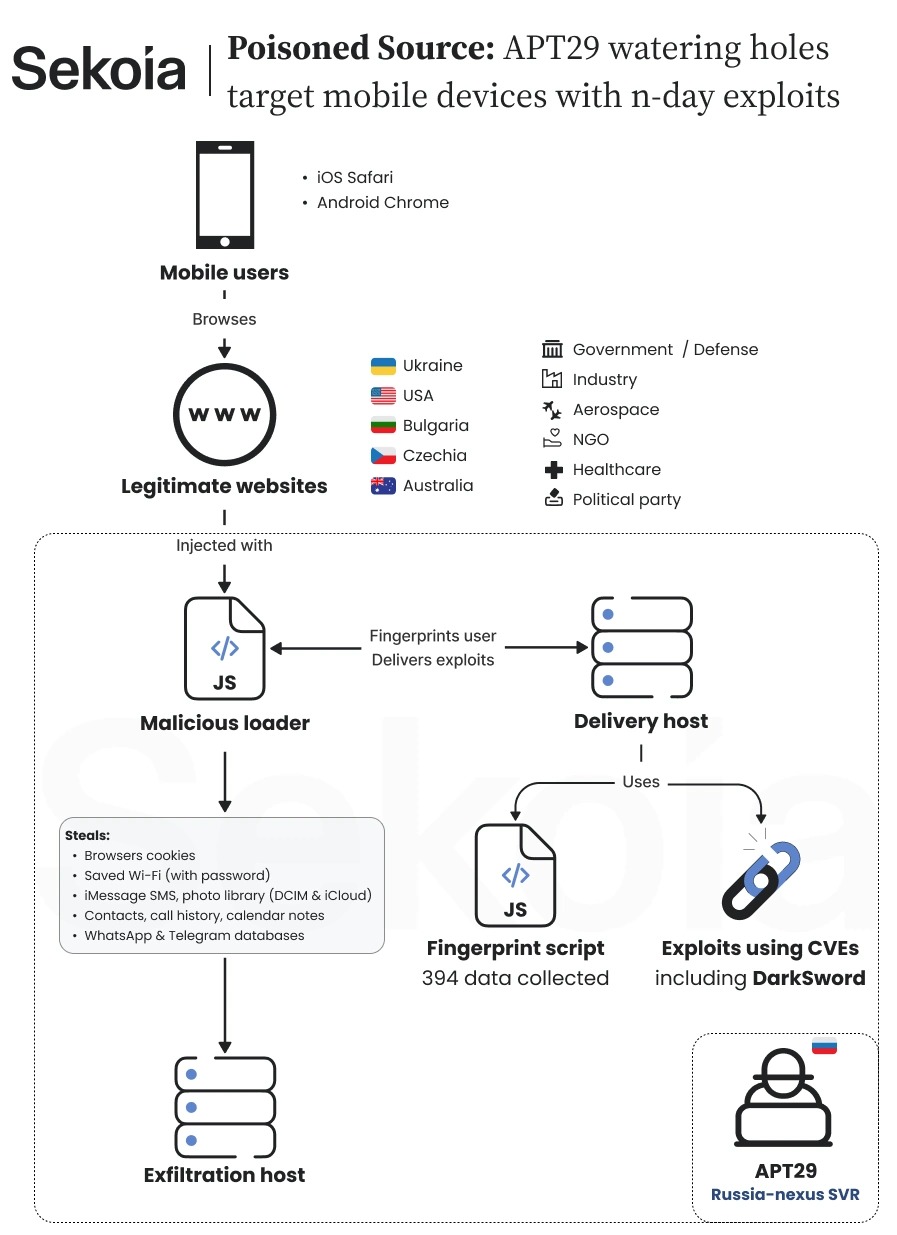
Entrar en una web bastaba para robar el teléfono: Sekoia destapa «Poisoned Source», la campaña ligada a APT29 contra iOS y Android
Entrar en una web de confianza bastaba para vaciar un iPhone o un Android sin tocar nada, según Sekoia. ¿Están a salvo los teléfonos actualizados?
 Ciberseguridad · IA
Más de una docena de plataformas de IA caen en un mes: los atacantes van a por las claves que guardan de sus clientes
Más de una docena de plataformas que guardan claves de IA han caído en un mes, y las robadas se usaron en 30 minutos. ¿Quién custodia tus secretos?
 Ciberseguridad
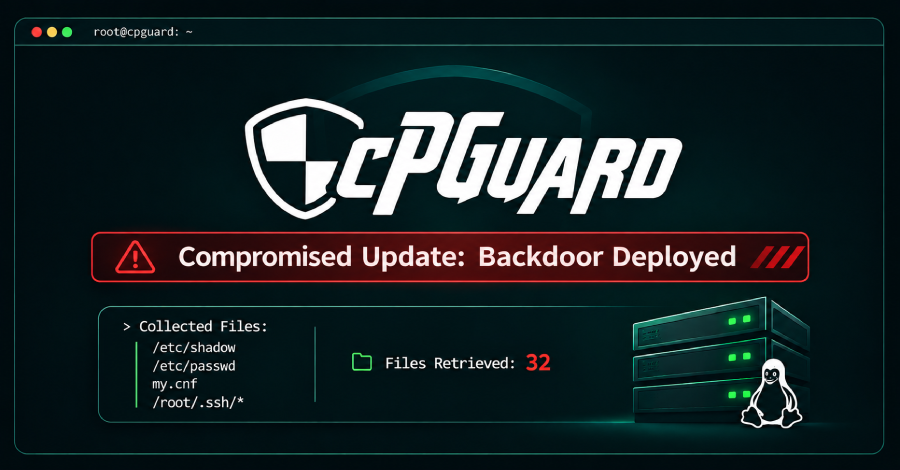
Secuestran las actualizaciones de cPGuard: un backdoor robó las claves root de unos 2.950 servidores Linux
La herramienta que protegía unos 2.950 servidores Linux repartió un backdoor por su propio canal de actualizaciones y se llevó las claves root. ¿Qué hay que rotar ya?
 Ciberseguridad
Hackean Mercado Bitcoin, el mayor exchange de Brasil: 49 millones drenados en 17 cadenas y retiros suspendidos
Segundo gran exchange asaltado en una semana: a Mercado Bitcoin le drenaron 49 millones en 17 cadenas y 11 ya están congelados. ¿Dónde acabará el resto?
 Ciberseguridad
Corea del Norte niega el robo de 6.300 millones a Binance y acusa a EE. UU. de «provocación política»
El FBI culpa a Pionyang del mayor robo cripto de la historia y Kim Yo Jong responde: «retórica absurda». Binance ya repuso el 95 %. ¿Quién se queda el botín?
 Ciberseguridad
Google desmantela XCPE: 1,3 millones de TV boxes Android traían una puerta trasera de fábrica y su fabricante vendía el acceso a criminales
1,3 millones de TV boxes ya traían la puerta trasera de fábrica y su acceso se vendía a criminales. Google la desmantela… ¿está la tuya entre ellas?
 Ciberseguridad
Hackean los congeladores de más de 115 supermercados en seis países europeos: los pusieron a 50 °C en plena madrugada
Más de 115 supermercados amanecieron con los congeladores a 50 °C y la comida echada a perder en seis países. Segunda oleada en un mes… ¿quién está detrás?
 Ciberseguridad
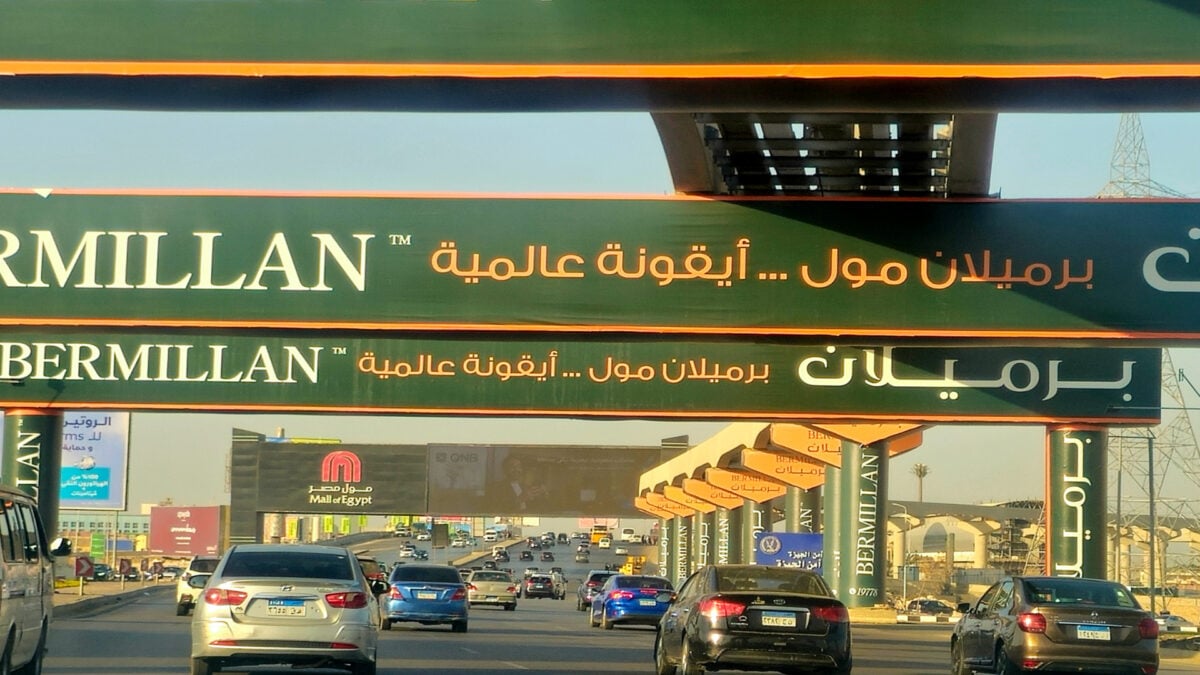
Hackean vallas publicitarias en Egipto, Malasia y Brasil y emiten porno en plena calle: el grupo dice que bastó un escaneo de dos horas
El mismo ataque dejó porno en vallas de Egipto, Malasia y Brasil, y el grupo dice que halló miles de pantallas expuestas en dos horas. ¿Cuántas siguen abiertas?
 Ciberseguridad
«SMS of Death»: un texto invisible de 8 bytes tumba las llamadas de Android, incluidas las de emergencia, y el exploit ya es público
Un SMS que nunca verás puede cortar tu llamada de emergencia y dejar tu Android reiniciándose cada 90 segundos. El exploit ya es público: ¿tiene tu móvil el parche?
 Ciberseguridad
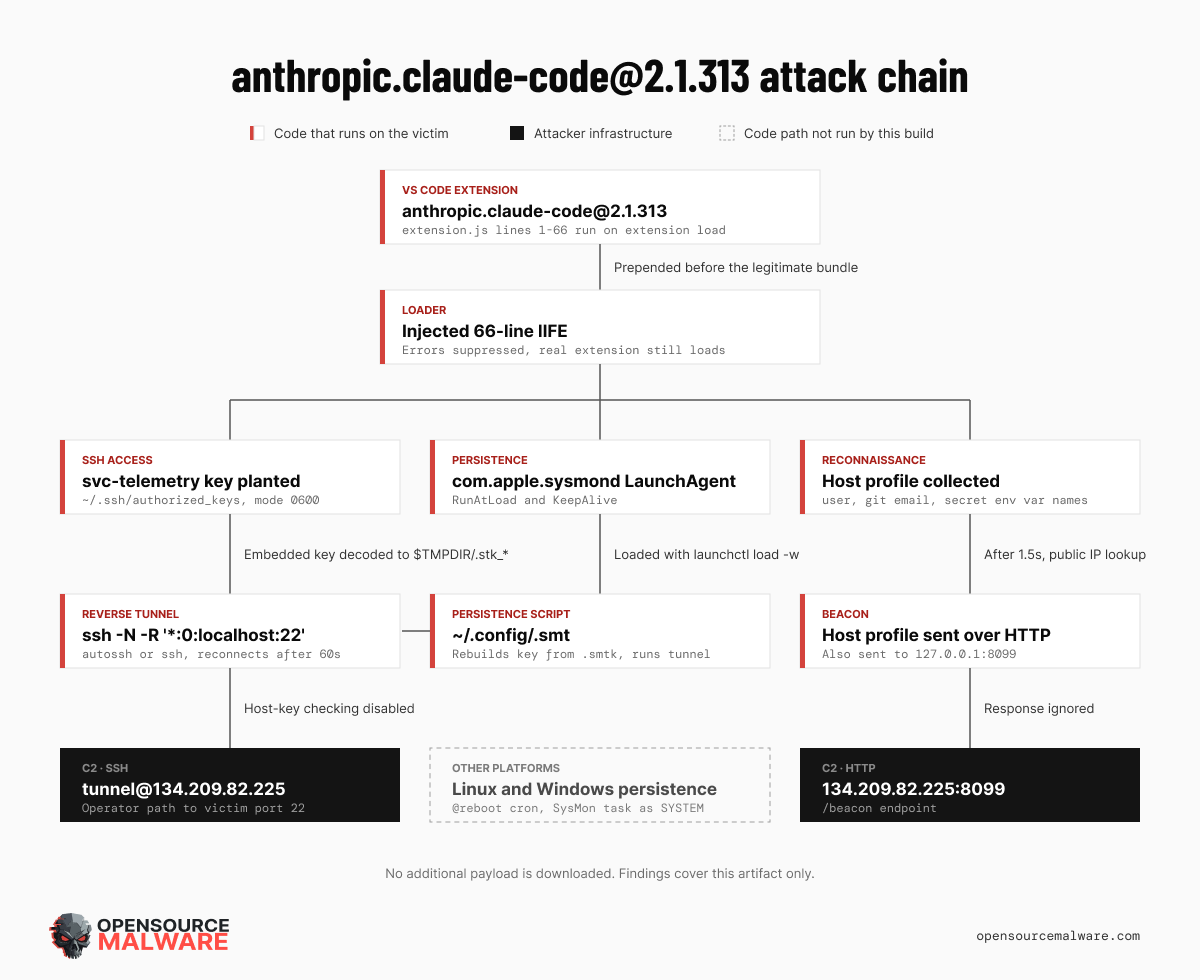
La extensión oficial de Claude Code en Cursor traía un backdoor SSH: estuvo 11 horas en la tienda y llegó a hasta 5.000 desarrolladores
La extensión oficial de Claude Code en Cursor traía un backdoor SSH durante 11 horas y pudo llegar a 5.000 desarrolladores. ¿Revisaste tu svc-telemetry?
 Ciberseguridad
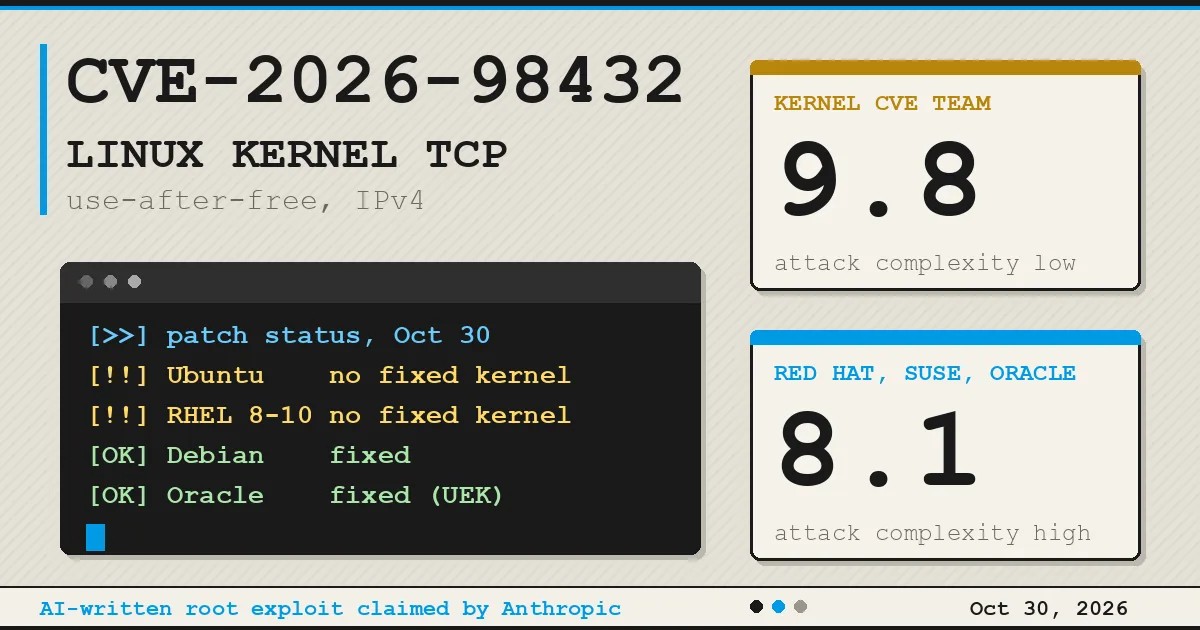
Un fallo de 9,8 en el kernel de Linux permite root remoto en servidores MPTCP, y Ubuntu y RHEL aún no tienen parche
Un fallo de 9,8 en el kernel de Linux ya tiene exploit remoto hasta root, construido por un modelo de Anthropic. ¿Y Ubuntu y RHEL? Sin parche aún.
 Ciberseguridad
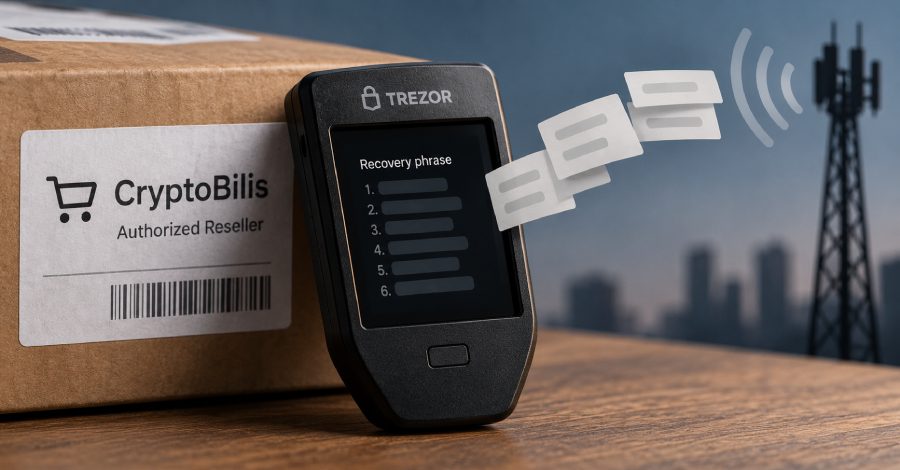
Trezor alerta de un presunto implante en un Safe 5 vendido por CryptoBilis que podría robar la frase de recuperación
Trezor pide mover los fondos a quien compró en CryptoBilis desde marzo: un Safe 5 llevaba una placa extra que enviaría la frase de recuperación por red móvil. ¿Hay más?
 Ciberseguridad
CISA confirma que el fallo máximo de GitLab (CVSS 10,0) ya se explota en ataques reales y da de plazo hasta el domingo
Un fallo de GitLab con la nota máxima, 10,0, ya se explota en ataques reales y CISA da de plazo hasta el domingo. Pero parchear GitLab solo no basta: ¿sabes por qué?
 Ciberseguridad
Binance suspende los retiros tras un incidente de seguridad: CZ dice que «parece un hackeo» y Tether y Circle congelan 2.380 millones
Binance suspende retiros por un incidente de seguridad; CZ habla de hackeo y Tether y Circle congelan 2.380 millones. ¿Están seguros los fondos?
 Ciberseguridad
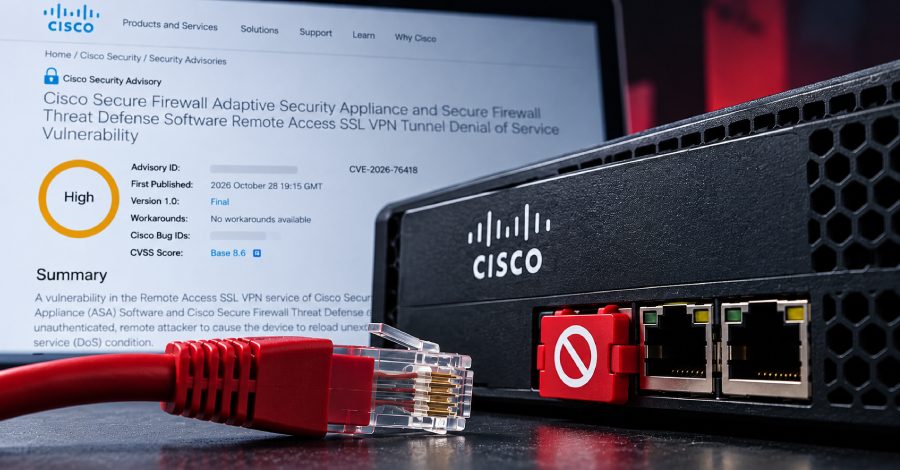
Cisco parchea un zero-day explotado en sus firewalls ASA y FTD: un atacante sin credenciales puede tumbar la VPN SSL
Un atacante sin credenciales puede tumbar tu VPN SSL. Cisco parchea de urgencia un zero-day ya explotado en sus firewalls ASA y FTD. Revisa si te toca.
 Software · Ciberseguridad
Fortinet se desploma un 25% tras sus resultados: batió las previsiones y aun así fue la mayor caída del S&P 500
Batió las previsiones y fue la mayor caída del S&P 500: −25% en un día. Fortinet hizo los deberes y el mercado castigó otra cosa. Está dentro.
 Ciberseguridad
WordPress publica 7.1.4 de urgencia: corrige 22 fallos y una vía de ejecución de código sin cuenta durante las actualizaciones
22 fallos corregidos de urgencia, y uno permitía ejecutar código sin cuenta durante las actualizaciones. Si tienes WordPress, esto va contigo.
 Ciberseguridad
Tailscale parchea los fallos Tailworm de su SSH: un equipo comprometido podía llegar a root en los servidores que ya tenía permitidos
La corrección llega días después de que el informe Tailworm, de Erica Windisch (Cyberdione Labs), se publicara sin coordinación y antes de que hubiera parches.
 Ciberseguridad
CISA mete el fallo de Brotli y el de Magento en su lista de vulnerabilidades explotadas: el 91% de los entornos cloud tiene recursos vulnerables
La entrada en el catálogo KEV, anunciada por CISA el martes, no es un trámite: significa que hay evidencia de explotación activa.
 Ciberseguridad
GMO ofrece hasta 1 millón de dólares por identificar a los hackers que asaltaron su nube de escritorios para traders
El programa GMO Cybercrime Bounty, abierto este miércoles según el comunicado oficial del grupo, paga solo si la pista lleva a un arresto o a una orden internacional de búsqueda.
 Ciberseguridad
Un fallo crítico en el firmware UEFI EDK II permite ejecutar código antes del arranque y amenaza a la mayoría de los servidores
El desbordamiento está en el arranque por red PXE de EDK II, la base de firmware que reutilizan AMI, Insyde y Phoenix: un mensaje ICMP manipulado puede colgar el servidor o, conociendo el…
 Ciberseguridad
El actualizador abandonado de Popcorn Time expuso millones de ordenadores a un secuestro remoto, y unos investigadores lo apagaron a distancia
El actualizador de Time4Popcorn pedía código a dominios caducados por HTTP y lo ejecutaba como SYSTEM o root, sin verificar firmas.
 Ciberseguridad · IA
Agentes de IA entraron en los sistemas internos de Anthropic en menos de 12 horas por el software de terceros
Los agentes de la startup Cathedral, fundada por ex empleados de DOGE, llegaron en menos de 12 horas a transcripciones, salarios y Slack internos de Anthropic entrando por su software…
 Ciberseguridad
CISA confirma que PHP2Shell ya se explota en ataques reales y ordena parchear antes del jueves
Las dos vulnerabilidades permiten ejecutar código a distancia sin autenticación en servidores PHP sin parchear.