Cisco parchea un zero-day explotado en sus firewalls ASA y FTD: un atacante sin credenciales puede tumbar la VPN SSL
Es el segundo zero-day de este tipo en los firewalls de Cisco en pocos meses y ya se está usando contra equipos reales. No da acceso ni roba datos: apaga el firewall y, con él, el acceso remoto de la organización que depende de esa VPN.
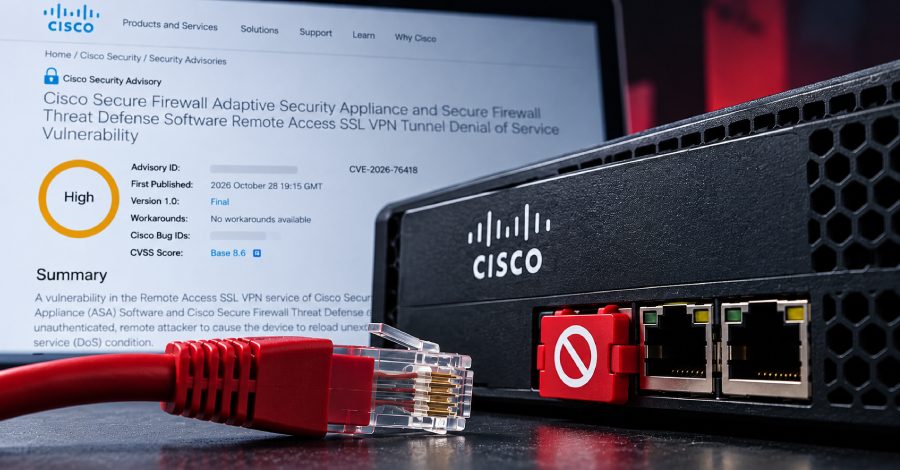
Cisco publicó actualizaciones de seguridad para un zero-day de denegación de servicio en su software Secure Firewall ASA y Secure Firewall Threat Defense (FTD) que ya se está explotando en activo. El fallo, CVE-2026-76418, tiene una puntuación CVSS de 8,6 y permite a un atacante remoto, sin autenticarse, forzar que el dispositivo se recargue de forma inesperada y deje de dar servicio.
La raíz está en el servicio de VPN SSL de acceso remoto. Según el aviso de Cisco, publicado el miércoles, el problema son errores de lógica que aparecen cuando hay una autenticación secundaria configurada en un grupo de túnel: basta enviar una petición manipulada al conectarse a la VPN SSL para llegar a la ruta vulnerable. Cisco subraya que ni siquiera hace falta completar un inicio de sesión válido en la VPN para alcanzarla.
Cisco dice que su equipo de respuesta a incidentes de seguridad de producto, el PSIRT, supo en octubre de 2026 que el fallo se estaba explotando, pero no ha compartido indicadores de compromiso ni datos sobre quién está detrás, qué organizaciones están siendo atacadas o cuándo empezaron los ataques. El fallo se descubrió durante un caso de soporte técnico de Cisco TAC y la compañía lo atribuye a Eric Fernald.
No hay una solución alternativa que resuelva el problema. Como mitigación temporal, Cisco pide desactivar la autenticación secundaria en el grupo de túnel predeterminado DefaultWEBVPNGroup o en cualquier grupo configurado por el usuario, o desactivar la lista de grupos de túnel cuando el grupo predeterminado no la usa, advirtiendo de que retirar la autenticación secundaria deja el acceso remoto menos seguro. La recomendación principal es actualizar a una versión corregida: en ASA, entre otras, la 9.16.4.104, la 9.20.4.50 o la 9.24.1.27, y en FTD, la 7.0.11, la 7.4.9 o la 10.1.1, según la rama instalada.
El contexto amplifica el aviso. Shadowserver sigue a más de 51.000 dispositivos Cisco ASA con VPN SSL expuestos en internet, según BleepingComputer, aunque no distingue cuántos están ya parcheados. Es además el segundo zero-day de ASA y FTD explotado para ataques de denegación de servicio en pocos meses, tras el CVE-2026-20349 de agosto, y llega el mismo día en que Cisco Talos relacionó otro fallo de SD-WAN con una campaña de espionaje distinta. Para quien sostiene el acceso remoto, la ventana es hoy: identificar los equipos con VPN SSL alcanzable y autenticación secundaria, y parchear.
Comentarios
Sé el primero en comentar.
Sigue leyendo
 Ciberseguridad
PostgreSQL tapa 52 agujeros de golpe: un fallo de 22 años permitía ejecutar código en el servidor
PostgreSQL acaba de cerrar 52 vulnerabilidades de una vez, 32 de ellas con nota 8,8. Una llevaba 22 años escondida en el código: ¿ya parcheaste tu base de datos?
 Ciberseguridad
El firewall era la puerta: un zero-day de Check Point da root a los atacantes, planta el backdoor TSGA y borra servidores ESXi
Un zero-day de Check Point ya se explota para llegar a root, plantar un backdoor y borrar servidores ESXi. Hay parche de emergencia: ¿llegó a tu gateway?
 Ciberseguridad
Operation TorNado: 354 detenidos en 14 países y 234 millones incautados en la mayor redada contra la dark web
354 detenidos, 5,7 toneladas de droga y 234 millones incautados: la mayor redada contra la dark web ya es oficial. ¿Creías que ahí nadie te encuentra?