GMO ofrece hasta 1 millón de dólares por identificar a los hackers que asaltaron su nube de escritorios para traders
El programa GMO Cybercrime Bounty, abierto este miércoles según el comunicado oficial del grupo, paga solo si la pista lleva a un arresto o a una orden internacional de búsqueda. Es la respuesta de GMO a una extorsión de unos 8.000 millones de yenes que se niega a pagar, tras una brecha que pudo instalar malware en 26.739 servidores y que ya se tradujo en operaciones de trading no autorizadas.
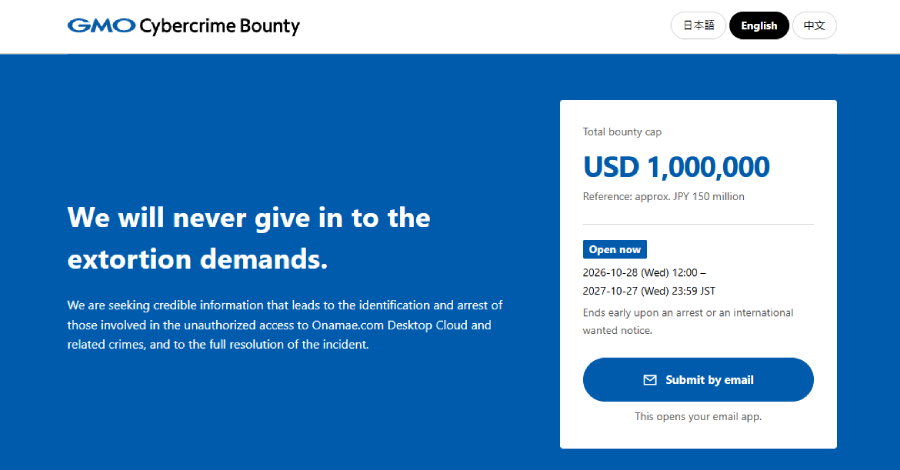
GMO Internet Group abrió este miércoles su programa GMO Cybercrime Bounty: hasta 1 millón de dólares en total por información que ayude a identificar y detener a los responsables del ataque contra Onamae.com Desktop Cloud. Según el comunicado oficial del grupo, recogido hoy por MLex y The Hacker News, la recompensa solo se paga si la pista conduce a un arresto o a una orden internacional de búsqueda.
La brecha empezó antes. El 20 de octubre, GMO Internet detectó que un tercero había instalado programas maliciosos en servidores de clientes del servicio, usado sobre todo para operar en mercados de divisas, y apagó los servidores desde el 21 de octubre. La compañía cifra en 26.739 los servidores potencialmente afectados, una cifra que no equivale a intrusiones confirmadas en cada uno. El 24 de octubre confirmó el acceso no autorizado y la exfiltración de información de clientes.
Lo expuesto es sensible: las credenciales guardadas en programas de trading como MetaTrader 4 y 5, aunque GMO no guarda datos de tarjetas de pago en esos servidores. Hubo clientes que reportaron operaciones que no reconocían, y el bróker OANDA Japan confirmó que terceros entraron y operaron en cuentas de algunos de sus clientes usando credenciales que cree filtradas desde los servidores de GMO. Los atacantes amenazaron con seguir manipulando cuentas en más de 70 firmas de valores y divisas.
La escalada llegó con la extorsión. GMO recibió el 21 de octubre una exigencia de unos 8.000 millones de yenes, unos 50 millones de dólares, que se niega a pagar. Los atacantes fijaron el mediodía del 27 de octubre para publicar información y activar un ransomware, publicaron material que presentan como datos de un cliente y su sitio fue cerrado el 28 de octubre. GMO había pedido a los clientes desconectar y apagar sus equipos antes de ese plazo; la activación del ransomware no se confirmó.
Además de la recompensa, GMO pagará 5.000 yenes a cada usuario actual, cubrirá las pérdidas de las operaciones no autorizadas que confirme como causadas por la brecha y abonará pagos por niveles según la información publicada de cada cliente. El servicio no se reiniciará tal cual: se ofrecerá migrar a otro, gratis seis meses. GMO aún no ha dicho cómo entraron los atacantes; su máximo responsable, Masatoshi Kumagai, admitió el 25 de octubre que los hackers éticos internos habían avisado antes de problemas en el servicio.
Comentarios
Sé el primero en comentar.
Sigue leyendo
 Ciberseguridad
PostgreSQL tapa 52 agujeros de golpe: un fallo de 22 años permitía ejecutar código en el servidor
PostgreSQL acaba de cerrar 52 vulnerabilidades de una vez, 32 de ellas con nota 8,8. Una llevaba 22 años escondida en el código: ¿ya parcheaste tu base de datos?
 Ciberseguridad
El firewall era la puerta: un zero-day de Check Point da root a los atacantes, planta el backdoor TSGA y borra servidores ESXi
Un zero-day de Check Point ya se explota para llegar a root, plantar un backdoor y borrar servidores ESXi. Hay parche de emergencia: ¿llegó a tu gateway?
 Ciberseguridad
Operation TorNado: 354 detenidos en 14 países y 234 millones incautados en la mayor redada contra la dark web
354 detenidos, 5,7 toneladas de droga y 234 millones incautados: la mayor redada contra la dark web ya es oficial. ¿Creías que ahí nadie te encuentra?