Una contraseña larguísima abre las cuentas sin contraseña: OpenSSH parchea de emergencia el fallo *sshole en Alpine
No hay que adivinar ninguna clave: basta alargarla. Un asterisco compartido entre musl y las cuentas sin contraseña convierte un intento fallido en un login aceptado, y en las imágenes cloud de Alpine el camino puede acabar en root.
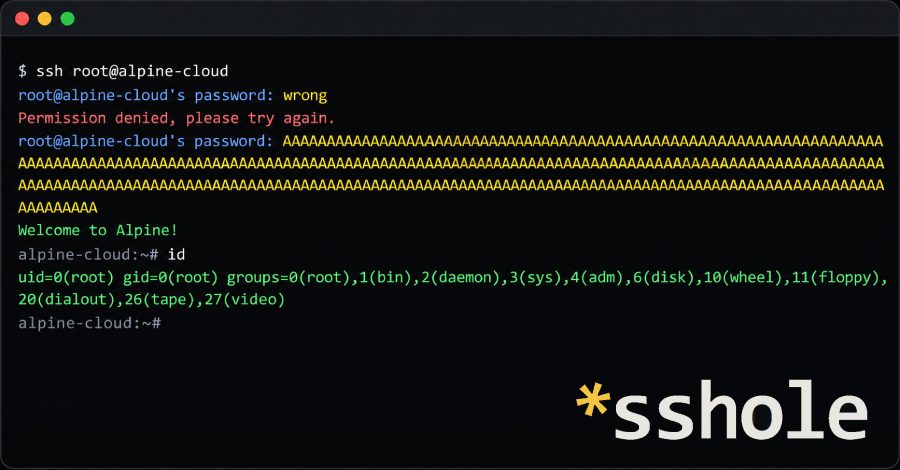
Una contraseña demasiado larga abre cuentas que no tienen ninguna. OpenSSH ha publicado hoy, jueves 5 de noviembre, la versión 10.6p2 con una corrección que califica de crítica: en Linux con musl y sin PAM —Alpine en su configuración por defecto—, enviar una contraseña de entre 257 y 1.024 bytes contra una cuenta sin contraseña, de las que solo deberían entrar por clave, hace que el servidor la acepte. El fallo, apodado *sshole, recibió después el CVE-2026-123158, con un CVSS de 8,1.
El truco está en un asterisco. Las cuentas sin contraseña guardan un «*» en /etc/shadow, y cuando sshd comprueba un intento sin PAM toma prestada la sal de otra cuenta y lo pasa por crypt(). En musl, esa función devuelve también «*» como error cuando la contraseña supera los 256 bytes, así que el resultado coincide y el login pasa. La cadena junta dos decisiones viejas: ese retorno de musl, de 2012, y un cambio de OpenSSH de 2016 contra la enumeración de usuarios (CVE-2016-6210); el problema existe desde entonces.
No todo Linux está expuesto: hacen falta musl sin PAM, el login por contraseña activado —el ajuste por defecto—, una cuenta con «*» y otra con un hash $5$ o $6$. Con eso basta una conexión y funciona siempre, dice Alpine. Los sistemas con glibc —Debian, Ubuntu, Fedora— y los que usan PAM no están afectados. El riesgo sube en las imágenes cloud tiny-cloud de Alpine (3.18.11 a 3.24.3): su usuario alpine no tiene contraseña pero sí doas sin contraseña, así que entrar como alpine puede acabar en root. No se han reportado ataques, pero el registro del CVE ya enlaza laboratorios públicos de reproducción.
Lo descubrió Özgün Kültekin, de Wakefield, que según BleepingComputer lo buscó con agentes de IA que corrieron unas 17.600 pruebas de autenticación. Damien Miller, de OpenSSH, pidió a quien corra un sistema afectado que ponga PasswordAuthentication en no o desactive SSH «INMEDIATAMENTE», y el proyecto publicó en cuanto pudo porque ha visto fallos redescubiertos por agentes de IA en horas.
El arreglo ya está: en Alpine, actualizar con apk upgrade y reiniciar sshd —el paquete solo no reemplaza el demonio en marcha—, con paquetes corregidos hasta la rama 3.16. Quien no pueda debe desactivar el login por contraseña y revisar los registros: un «Accepted password» en una cuenta sin contraseña es la señal de alarma, y si no se puede descartar un login, la máquina debe tratarse como comprometida.
Comentarios
Sé el primero en comentar.
Sigue leyendo
 Ciberseguridad
PostgreSQL tapa 52 agujeros de golpe: un fallo de 22 años permitía ejecutar código en el servidor
PostgreSQL acaba de cerrar 52 vulnerabilidades de una vez, 32 de ellas con nota 8,8. Una llevaba 22 años escondida en el código: ¿ya parcheaste tu base de datos?
 Ciberseguridad
El firewall era la puerta: un zero-day de Check Point da root a los atacantes, planta el backdoor TSGA y borra servidores ESXi
Un zero-day de Check Point ya se explota para llegar a root, plantar un backdoor y borrar servidores ESXi. Hay parche de emergencia: ¿llegó a tu gateway?
 Ciberseguridad
Operation TorNado: 354 detenidos en 14 países y 234 millones incautados en la mayor redada contra la dark web
354 detenidos, 5,7 toneladas de droga y 234 millones incautados: la mayor redada contra la dark web ya es oficial. ¿Creías que ahí nadie te encuentra?