Grok Build deja al descubierto 35.578 apps: datos confidenciales de miles de usuarios, incluidos los de la propia SpaceXSI
No hizo falta hackear nada: bastaba enumerar los nombres de las apps por DNS. Entre lo abierto hay material confidencial de la propia SpaceXSI, datos médicos y contraseñas en claro, y la empresa solo ha retirado las suyas.
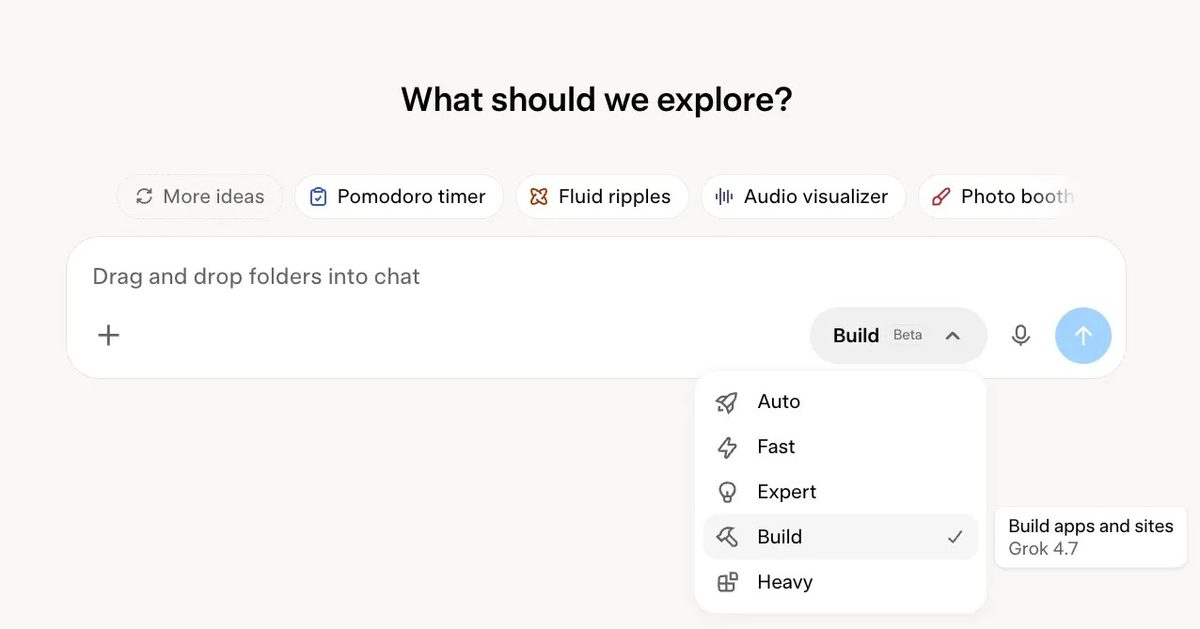
Las apps creadas con Grok Build, la herramienta de SpaceXSI —la fusionada de SpaceX y xAI— para construir aplicaciones describiéndolas en un chat, han quedado al descubierto. Claroc ha publicado este martes su investigación, recogida hoy por Ars Technica: de las 37.571 apps que seguían en línea, 35.578 —el 94,7 %— se abrían para cualquiera, sin iniciar sesión. La firma localizó 43.601 nombres bajo grok.me y estima que entre 650 y 800 apps contenían datos privados serios.
El problema es de diseño, no un ataque. Cada app recibe su propia dirección, con la parte supuestamente secreta del enlace como subdominio. Esos nombres acaban en registros de DNS pasivo que cualquiera puede consultar, así que no hay que adivinarlos: se enumeran por miles. Además, Claroc comprobó en su propia cuenta que al publicar, Grok proponía ya seleccionado «cualquiera con el enlace», frente a solo invitados o solo tú.
Lo abierto va mucho más allá de demos. Claroc encontró 24 apps del personal de SpaceXSI y X: un plan de incorporación confidencial, un mapa de ventas con 594 cuentas y propuestas publicitarias de X, una para una agencia federal. En apps ajenas confirmó más de 3.500 empleados de un grupo hospitalario, un informe de cuidados intensivos, 18 cuentas con la contraseña en texto claro y datos de 30 organizaciones, seis Fortune 500. Ars añade 3.784 exámenes médicos de una constructora peruana.
Un portavoz de Cursor —servicio adquirido por SpaceXSI— dijo a Ars que las apps son privadas por defecto y que nada se publica sin que el creador lo elija, y no respondió a las preguntas de seguimiento. Claroc sostiene que eso no encaja con su prueba: el acceso abierto venía preseleccionado. Tras su aviso del 8 de noviembre y las preguntas de Ars, SpaceXSI retiró sus 24 apps; las demás seguían abiertas, y Claroc avisa por su cuenta a las organizaciones.
Quien haya publicado algo interno con Grok Build debe dejarlo en «solo tú» o «invitados» y comprobar que un extraño recibe un error al abrirlo. Claroc llama a estos enlaces GhostShares y halló el mismo patrón el mes pasado en Muse, de Meta. La lección es incómoda: publicar una app con IA tarda minutos y no pasa por sistemas, pero el ajuste que decide quién ve los datos no puede ser el más abierto por defecto.
Comentarios
Sé el primero en comentar.
Sigue leyendo
 Ciberseguridad
PostgreSQL tapa 52 agujeros de golpe: un fallo de 22 años permitía ejecutar código en el servidor
PostgreSQL acaba de cerrar 52 vulnerabilidades de una vez, 32 de ellas con nota 8,8. Una llevaba 22 años escondida en el código: ¿ya parcheaste tu base de datos?
 Ciberseguridad
El firewall era la puerta: un zero-day de Check Point da root a los atacantes, planta el backdoor TSGA y borra servidores ESXi
Un zero-day de Check Point ya se explota para llegar a root, plantar un backdoor y borrar servidores ESXi. Hay parche de emergencia: ¿llegó a tu gateway?
 Ciberseguridad
Operation TorNado: 354 detenidos en 14 países y 234 millones incautados en la mayor redada contra la dark web
354 detenidos, 5,7 toneladas de droga y 234 millones incautados: la mayor redada contra la dark web ya es oficial. ¿Creías que ahí nadie te encuentra?