Trezor alerta de un presunto implante en un Safe 5 vendido por CryptoBilis que podría robar la frase de recuperación
La alerta es de la propia Trezor y es preventiva: todavía no ha tenido el aparato en su laboratorio ni hay fondos robados que consten. Pero el vendedor es el mismo del implante ya confirmado en Ledger, y la instrucción para sus clientes es inmediata: mover los fondos a una cartera nueva, con una frase nueva.
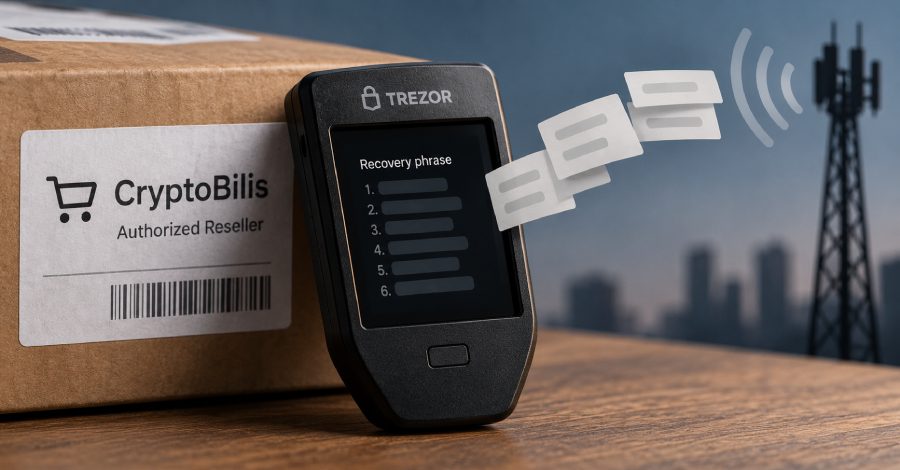
Trezor ha publicado hoy, 30 de octubre, una alerta para cualquiera que le haya comprado una cartera a CryptoBilis desde marzo de 2026: que mueva sus fondos a una cartera nueva, con una frase de recuperación nueva. El motivo es el reporte de un cliente de Indonesia que compró un Safe 5 a ese vendedor en agosto, vía Tokopedia, y encontró dentro una placa extra, entre la placa principal y la pantalla, con un módulo celular y una antena.
Según la descripción de ese cliente, que Trezor aún no ha verificado en su laboratorio, esa placa lee lo que muestra la pantalla, incluida la frase de recuperación, y lo transmite por la red móvil cada vez que el dispositivo está conectado. La empresa ha recibido las fotos, ha entrevistado al cliente por videollamada y tramita el envío del aparato a su laboratorio. Su argumento para no esperar es explícito: esperar a la confirmación dejaría expuestos mientras tanto a los compradores de CryptoBilis.
La precisión importa: hay un solo dispositivo reportado, ningún comprador de CryptoBilis ha comunicado a Trezor una pérdida de fondos y quien lo descubrió ya había movido los suyos. Trezor ha inspeccionado además otros cuatro aparatos de ese vendedor (un Safe 7, dos Safe 5 y un Safe 3) sin encontrar manipulación, y no tiene reportes de ningún otro vendedor. Quien aún no haya configurado el suyo no debe hacerlo; quien lo compró en ese periodo puede pedir un dispositivo nuevo o un vale.
El contexto convierte un solo aparato en una alerta seria. CryptoBilis era vendedor autorizado de Trezor en el Sudeste Asiático hasta el 9 de octubre, cuando lo retiró porque Ledger investigaba pérdidas de clientes que habían comprado allí. Ledger confirmó después que algunos de esos dispositivos llevaban un implante físico sofisticado, un ataque de cadena de suministro, y la policía de Singapur advirtió el 28 de octubre de componentes maliciosos en carteras Ledger de allí, con al menos dos casos desde septiembre.
Trezor no afirma que detrás de ambos casos esté el mismo responsable y avisa de lo previsible: phishing con correos, cartas y llamadas falsas que aproveche el incidente, haciéndose pasar por una empresa que nunca pide la frase de recuperación. La lección va más allá de un vendedor: una cartera física solo protege si su origen es confiable, y ni pesarla ni abrirla sirve, según Trezor, para comprobar si fue manipulada.
Comentarios
Sé el primero en comentar.
Sigue leyendo
 Ciberseguridad
PostgreSQL tapa 52 agujeros de golpe: un fallo de 22 años permitía ejecutar código en el servidor
PostgreSQL acaba de cerrar 52 vulnerabilidades de una vez, 32 de ellas con nota 8,8. Una llevaba 22 años escondida en el código: ¿ya parcheaste tu base de datos?
 Ciberseguridad
El firewall era la puerta: un zero-day de Check Point da root a los atacantes, planta el backdoor TSGA y borra servidores ESXi
Un zero-day de Check Point ya se explota para llegar a root, plantar un backdoor y borrar servidores ESXi. Hay parche de emergencia: ¿llegó a tu gateway?
 Ciberseguridad
Operation TorNado: 354 detenidos en 14 países y 234 millones incautados en la mayor redada contra la dark web
354 detenidos, 5,7 toneladas de droga y 234 millones incautados: la mayor redada contra la dark web ya es oficial. ¿Creías que ahí nadie te encuentra?