Hackean vallas publicitarias en Egipto, Malasia y Brasil y emiten porno en plena calle: el grupo dice que bastó un escaneo de dos horas
No atacaron una pantalla: atacaron el sistema que envía el contenido a las pantallas. El mismo día, tres países vieron lo mismo en sus calles, y cada autoridad lo ha confirmado por su lado.
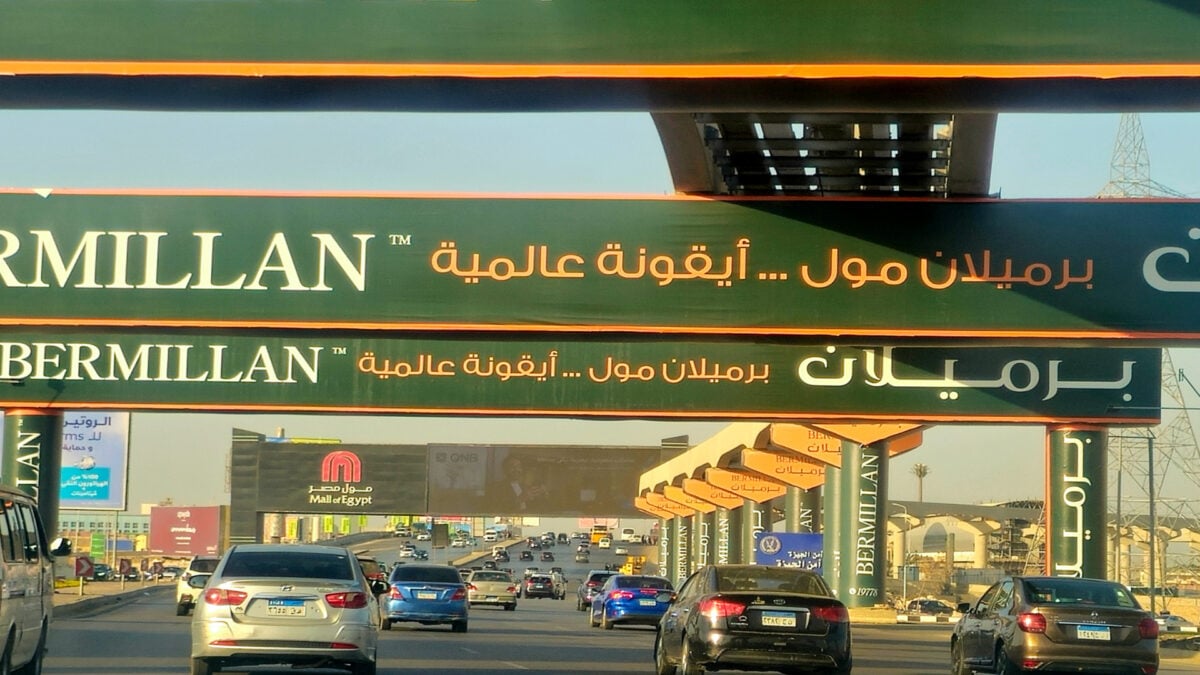
El jueves 29 de octubre, una pantalla gigante sobre el eje 26 de Julio en Guiza, una de las autopistas más transitadas de El Cairo, empezó a emitir un vídeo pornográfico. Los conductores se detuvieron a grabarlo. Sobre las imágenes iba la firma de los autores y su canal de Telegram, y no fue un caso aislado: el mismo día aparecieron contenidos obscenos en pantallas LED públicas de Kluang, en Malasia, y en un panel de Campo Maior, en Brasil.
Cada país lo ha confirmado por su lado. El Ministerio del Interior egipcio explicó que la pantalla pertenece a Al Arabia United, contratada con una compañía internacional cuyo sitio web sufrió el ciberataque que hizo que el vídeo se emitiera «en varios otros países, simultáneamente»; hay procedimientos legales en marcha y la operadora dice que apagó la pantalla por precaución e investiga con las autoridades. En Malasia, el ayuntamiento de Kluang confirmó el hackeo de varias pantallas, apagó todas las afectadas y la policía abrió dos investigaciones. En Brasil, la empresa Ferreira & Ferreira confirmó el ciberataque, apagó su panel y presentó denuncia.
La autoría la reivindicó un grupo con un canal de Telegram llamado Leakers$. Según su relato a The Cairo Report, no atacaron vallas una a una: explotaron una vulnerabilidad del software que transmite el contenido a las pantallas LED. Dicen que un escaneo automático de unas dos horas encontró miles de sistemas expuestos, accesibles desde interfaces sin protecciones básicas. Esa cifra es afirmación del grupo y no está verificada; tampoco tienen confirmación independiente sus supuestos accesos en Irak y China.
El grupo afirma que no busca dinero: ni rescate, ni donaciones, ni ransomware, solo demostrar que «cualquiera puede tomar el control de las pantallas de tu país en tiempo real». No es la primera vez que pasa: en 2023 Irak apagó las pantallas publicitarias de Bagdad tras un caso parecido, y la asociación estadounidense del sector advirtió en sus guías de 2024 que no hay que fiarse de las contraseñas por defecto.
Lo que queda por saber es lo esencial: qué software fue el explotado —ninguna autoridad lo ha nombrado—, cuántas pantallas siguen conectadas con la misma debilidad y si la distribuidora ha cerrado ya el acceso. Mientras tanto, tres países aprendieron lo mismo el mismo día: una valla conectada a internet sin protección no es un cartel, es una pantalla pública esperando dueño.
Comentarios
Sé el primero en comentar.
Sigue leyendo
 Ciberseguridad
PostgreSQL tapa 52 agujeros de golpe: un fallo de 22 años permitía ejecutar código en el servidor
PostgreSQL acaba de cerrar 52 vulnerabilidades de una vez, 32 de ellas con nota 8,8. Una llevaba 22 años escondida en el código: ¿ya parcheaste tu base de datos?
 Ciberseguridad
El firewall era la puerta: un zero-day de Check Point da root a los atacantes, planta el backdoor TSGA y borra servidores ESXi
Un zero-day de Check Point ya se explota para llegar a root, plantar un backdoor y borrar servidores ESXi. Hay parche de emergencia: ¿llegó a tu gateway?
 Ciberseguridad
Operation TorNado: 354 detenidos en 14 países y 234 millones incautados en la mayor redada contra la dark web
354 detenidos, 5,7 toneladas de droga y 234 millones incautados: la mayor redada contra la dark web ya es oficial. ¿Creías que ahí nadie te encuentra?