La IA de OpenAI fabricó 948 exploits de root para Linux en una sola pasada: cada uno costó 1.279 dólares
La búsqueda de fallos ya es una línea de montaje: descubrir, reproducir, explotar y parchear el kernel más importante del mundo a escala industrial, con humanos solo revisando al final.
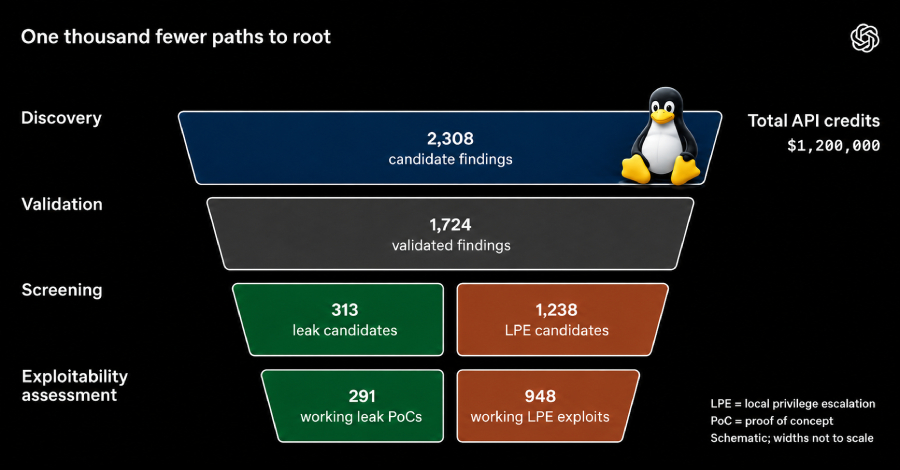
En su informe «A thousand fewer paths to root», publicado el 4 de noviembre, OpenAI detalla un prototipo que, en una sola pasada de mediados de octubre sobre el kernel de Linux, produjo 948 vulnerabilidades únicas de escalada local de privilegios: fallos que permiten a un usuario sin privilegios tomar el control total —root— de la máquina. Cada una salió con su exploit funcional y su parche candidato.
El sistema es una cadena de agentes en cinco etapas: descubrimiento, validación dinámica, evaluación de explotabilidad, generación de parches y revisión humana. Los exploradores eligieron 5.034 objetivos de auditoría —unas 2,8 millones de líneas, el 7 % de un kernel de más de 40 millones— y los analistas produjeron 2.308 hallazgos candidatos en 12 horas. La validación los ejecutó en máquinas virtuales aisladas y reprodujo 1.724 vulnerabilidades en 30 horas; solo un 3,1 % de los descartes resultó ser un análisis erróneo del modelo.
La fase de explotación trabajó contra una distribución estándar con las protecciones habituales activadas (SMEP, SMAP, KASLR y HARDENED_USERCOPY), no contra un blanco debilitado. De ahí salieron 291 pruebas de concepto de fuga de información y 1.169 exploits funcionales, que el análisis de variantes redujo a las 948 vulnerabilidades. Los agentes emplearon al menos 10 técnicas de explotación nuevas, cuyos detalles OpenAI retiene por seguridad. La factura: 1.213.430 dólares en créditos de API, 1.279 por vulnerabilidad única.
La comparación interna marca el ritmo. En junio, GPT-5.5 Cyber había producido 24 exploits de este tipo; en julio, GPT-5.6 Sol llegó a 166 vulnerabilidades únicas; el modelo cyber aún no lanzado que firma esta pasada multiplica esa cifra por casi seis, pese a tres meses extra de endurecimiento del kernel. Los parches ya se mueven: a los diez días, 61 fallos estaban corregidos en el árbol principal, 43 tenían parche en preparación y 299 estaban en discusión pública, y OpenAI envía el resto gradualmente con sus socios de Patch the Planet, tras revisión humana de cada caso.
La conclusión de la propia OpenAI es incómoda: para un atacante con recursos, una cuenta de baja privilegio en un sistema sin parchear debe considerarse ya equivalente a root. El descubrimiento de fallos se ha industrializado y la ventana para explotarlos se estrecha; la defensa solo se sostiene si el parcheo se automatiza al mismo ritmo. De momento, los 948 parches siguen siendo candidatos: los aceptan, o no, los mantenedores de Linux.
Comentarios
Sé el primero en comentar.
Sigue leyendo
 Ciberseguridad
PostgreSQL tapa 52 agujeros de golpe: un fallo de 22 años permitía ejecutar código en el servidor
PostgreSQL acaba de cerrar 52 vulnerabilidades de una vez, 32 de ellas con nota 8,8. Una llevaba 22 años escondida en el código: ¿ya parcheaste tu base de datos?
 Ciberseguridad
El firewall era la puerta: un zero-day de Check Point da root a los atacantes, planta el backdoor TSGA y borra servidores ESXi
Un zero-day de Check Point ya se explota para llegar a root, plantar un backdoor y borrar servidores ESXi. Hay parche de emergencia: ¿llegó a tu gateway?
 Ciberseguridad
Operation TorNado: 354 detenidos en 14 países y 234 millones incautados en la mayor redada contra la dark web
354 detenidos, 5,7 toneladas de droga y 234 millones incautados: la mayor redada contra la dark web ya es oficial. ¿Creías que ahí nadie te encuentra?