El paquete oficial de Microsoft para agentes de IA fue secuestrado en PyPI: dos versiones robaron credenciales en cada arranque de Python
No hacía falta importar el paquete ni ejecutar nada raro: bastaba instalarlo y abrir Python. El ladrón despertaba solo, pedía tokens nuevos a Azure y a GitHub y los mandaba fuera.
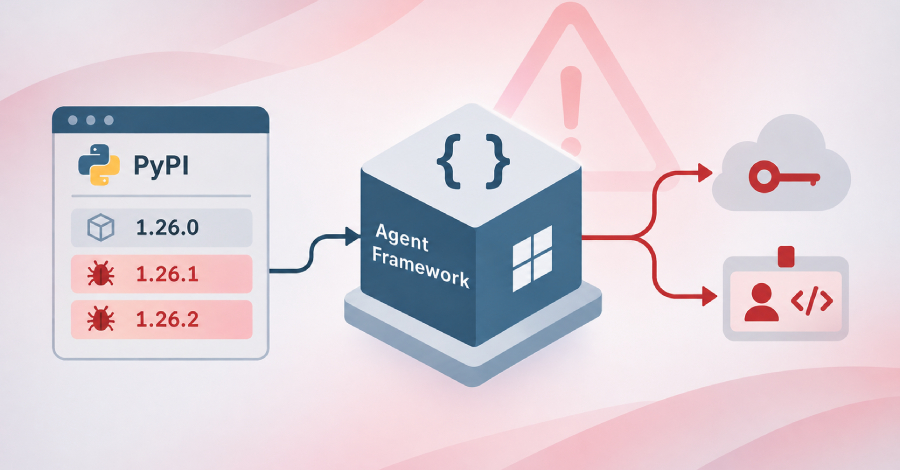
El paquete oficial de Microsoft para construir agentes de IA estuvo secuestrado cerca de una hora. Este lunes 17 de noviembre, a las 20:35 UTC, apareció en PyPI la versión 1.26.1 de agent-framework con un robacredenciales dentro; 33 minutos después llegó la 1.26.2, con el mismo ladrón bajo otros nombres y un objetivo más. Hacia las 21:30 UTC ambas habían desaparecido. Un mantenedor de Microsoft confirmó en el repositorio que las versiones comprometidas se retiraron y que la empresa lo investiga.
El truco no pedía ningún clic extraño. Cada versión dejaba un archivo .pth en la carpeta de paquetes, y Python ejecuta las líneas de esos archivos en cada arranque del intérprete: el ladrón corría al abrir cualquier programa Python en ese entorno, incluso el propio pip, aunque nadie importara agent-framework. Para pasar desapercibido se disfrazó de telemetría del propio SDK y silenciaba todos sus errores.
Lo que buscaba era el botín de los pipelines modernos. Recogía variables de entorno como TOKEN, SECRET, KEY, AZURE o GITHUB, archivos de credenciales de Azure CLI, npm, Docker, Git y Hugging Face, y los entornos de otros procesos del runner. Y no se quedaba en copiar lo guardado: pedía tokens nuevos —de identidad gestionada de Azure para una docena de servicios, de Azure DevOps y, en la segunda versión, tokens OIDC de GitHub Actions canjeables por acceso a Azure—. Todo salía comprimido en una sola petición a un endpoint de webhook.site.
El alcance exacto aún no se conoce. El paquete suma unas 41.000 descargas semanales y unas 190.000 al mes, pero la ventana fue breve y ni Microsoft ni PyPI han dicho cuántas instalaciones cayeron en ella. Wiz, una de las ocho firmas que analizaron las ruedas —entre ellas Socket, SafeDep, Aikido y Endor Labs, con las mismas huellas en todos los análisis—, confirmó que el endpoint del atacante, en un plan gratuito, capturó un máximo de 50 peticiones; cada una podía llevar credenciales en vigor, con tokens válidos hasta 24 horas.
El riesgo no se cerró con la retirada. Hoy, SafeDep señala que PyPI lista como mantenedora una cuenta creada el mismo día del ataque que aún conservaba acceso de publicación sobre agent-framework y cinco proyectos relacionados, cuatro instalados con el paquete. La receta: fijar la 1.26.0, buscar agent_framework_meta.pth o af_runtime_diag.pth sin arrancar el Python del entorno, purgar cachés y espejos internos —las versiones retiradas aún pueden instalarse desde ahí— y rotar los secretos expuestos. Es el segundo paquete de Microsoft comprometido en PyPI este año, tras durabletask en mayo.
Comentarios
Sé el primero en comentar.
Sigue leyendo
 Ciberseguridad · IA
OpenRouter expulsa a 3 proveedores tras el robo de prompts durante meses: ni la etiqueta «Zero Data Retention» protegía las peticiones
OpenRouter expulsa a 3 proveedores y retira su sello «Zero Data Retention» de 125 endpoints tras destaparse robos de prompts durante meses. ¿Qué pasó con los tuyos?
 Ciberseguridad
El FBI investiga una aparente intrusión en el NCIC, la base de datos criminal que usa la policía de todo Estados Unidos
El FBI investiga una aparente intrusión en la base de datos criminal que consulta la policía de todo EE. UU. Nadie sabe aún qué se tocó. ¿Se puede confiar en cada registro?
 Ciberseguridad
CISA da hasta el lunes para parchear 4 fallos ya explotados: un zero-day de VMware vCenter lleva usándose desde septiembre para espiar
CISA mete 4 fallos ya explotados en su catálogo y da hasta el lunes para parchear: el de VMware vCenter lleva usándose desde septiembre para espiar. ¿Y el tuyo?