OpenRouter expulsa a 3 proveedores tras el robo de prompts durante meses: ni la etiqueta «Zero Data Retention» protegía las peticiones
La prueba era sencilla y demoledora: sembrar secretos que solo existen dentro de un prompt y esperar a ver quién los usa. Meses después, la respuesta obliga a OpenRouter a expulsar proveedores y a retirar su sello de privacidad de 125 endpoints.
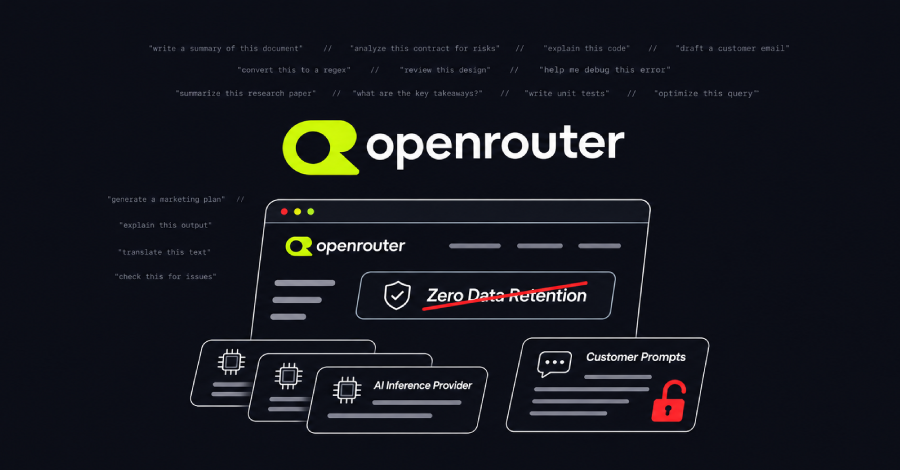
OpenRouter ha expulsado a tres proveedores, ha retirado 125 endpoints de la elegibilidad Zero Data Retention —la configuración que promete que un prompt nunca se almacena— y ha avisado a todos los clientes potencialmente afectados. Lo anunció hoy en su comunicado de incidentes, tras colaborar con los investigadores que destaparon el caso. Y subraya un matiz clave: no hubo intrusión en sus propios sistemas; el problema estaba en los proveedores a los que enruta las peticiones.
Detrás está un experimento de Dragos, la firma de ciberseguridad industrial. Su director de investigación, HD Moore, sembró entre julio y noviembre unos dos millones de prompts con secretos únicos y rastreables —claves y enlaces que solo existían dentro de esa petición concreta— y vigiló dónde reaparecían. Si alguien usaba uno, solo podía haberlo leído dentro del prompt. Su conclusión: «Una bandera de privacidad no ayuda cuando el atacante ya está dentro».
Lo que apareció no fue un fallo aislado. Había evidencia de intrusiones en al menos tres proveedores de inferencia, que ignoraban estar comprometidos hasta que los investigadores les avisaron; la más temprana empezó a mediados de julio. En el mayor caso, un par de cientos de claves de AWS sembradas en ventanas cortas de finales de octubre fueron robadas y probadas en horas, y todas las peticiones de esas ventanas fueron copiadas, incluidas algunas rechazadas antes de que ningún modelo se ejecutara: el robo ocurría en el primer punto de llegada.
El experimento destapó además dos prácticas sin intrusión de por medio. Vendedores de un mercado de inferencia activaban el registro de peticiones y se quedaban con lo que pasaba por sus modelos al precio más bajo. Y parte del tráfico se reenviaba en silencio a terceros: un laboratorio chino, que la investigación no nombra, recuperó los enlaces secretos de más de la mitad de los prompts enviados a sus modelos entre julio y octubre, incluidos dos tercios de los marcados como Zero Data Retention.
Tres proveedores ya han publicado su versión: Phala dice que un atacante controló un servidor de inferencia y pudo ver datos en proceso; Together AI cuenta que alguien descargó muestras de prompts tras filtrarse una credencial en un repositorio público; y Novita atribuye su caso a un error de configuración que envió peticiones de MiniMax a la API oficial de MiniMax. OpenRouter no ha nombrado a los expulsados. La lección es incómoda: una etiqueta de privacidad solo obliga al primer salto, así que toca elegir quién procesa cada prompt.
Comentarios
Sé el primero en comentar.
Sigue leyendo
 Ciberseguridad
El FBI investiga una aparente intrusión en el NCIC, la base de datos criminal que usa la policía de todo Estados Unidos
El FBI investiga una aparente intrusión en la base de datos criminal que consulta la policía de todo EE. UU. Nadie sabe aún qué se tocó. ¿Se puede confiar en cada registro?
 Ciberseguridad
CISA da hasta el lunes para parchear 4 fallos ya explotados: un zero-day de VMware vCenter lleva usándose desde septiembre para espiar
CISA mete 4 fallos ya explotados en su catálogo y da hasta el lunes para parchear: el de VMware vCenter lleva usándose desde septiembre para espiar. ¿Y el tuyo?
 Ciberseguridad · IA
Agentes de IA autónomos hallaron un zero-day solos y tomaron un servidor universitario, según Amazon
Unos agentes de IA recibieron una sola orden y, sin ayuda humana, encontraron un zero-day y tomaron un servidor universitario en 11 minutos. ¿Cómo se defiende uno de eso?