La Comisión Europea confirma su primer ciberataque con IA: sistemas de personal 10 días caídos y alcance aún sin cerrar
Bruselas lo dijo hoy en voz alta por primera vez: una campaña con herramientas de IA llegó a los sistemas internos del ejecutivo europeo, tumbó las aplicaciones de nóminas y bajas durante unos 10 días, y nadie sabe todavía si los datos del personal salieron.
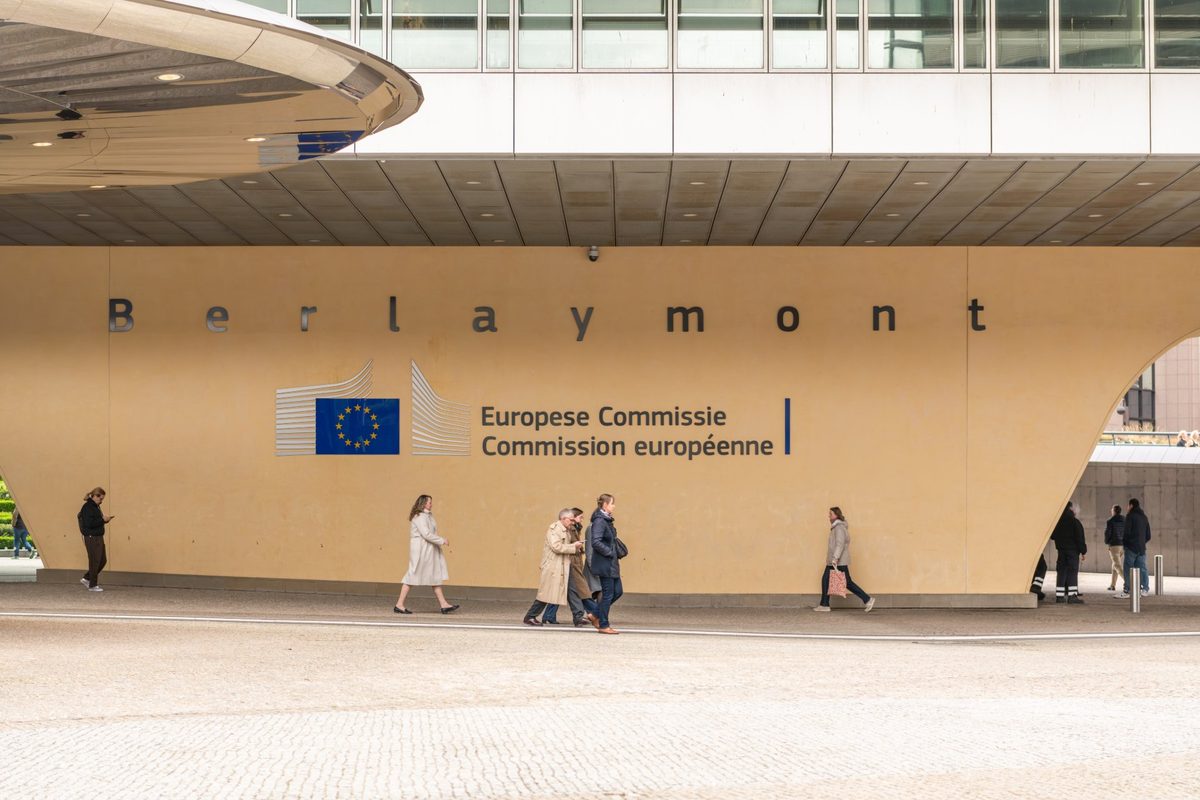
La Comisión Europea confirmó este jueves lo que hasta hoy era un rumor en Bruselas: fue blanco de una cibercampaña hecha con herramientas de inteligencia artificial. Su portavoz, Thomas Regnier, lo dijo en rueda de prensa: «Esto fue una cibercampaña generada con IA». Según Associated Press, es la primera vez que el bloque de los 27 reporta un ciberataque con una herramienta de IA. El incidente se detectó el 22 de octubre y la investigación sigue abierta, sin autor atribuido.
El golpe se notó por dentro durante unos 10 días. Según Politico, que destapó la historia esta mañana, la Comisión bajó por precaución varias aplicaciones, entre ellas Sysper, la plataforma de personal para nóminas, horarios y bajas, y MyPMO, la de reembolsos médicos; la traducción también cayó el 17 de noviembre. Euronews añade que Sysper volvió este jueves, pero que el seguro médico JSIS seguía caído, y que en esos sistemas viven nombres, niveles salariales, domicilios y contactos del personal.
La herramienta tiene nombre. CERT-EU, el servicio de ciberseguridad de las instituciones europeas, detectó a principios de noviembre que los atacantes usaban ARTEX, según Politico: un marco público de pruebas de penetración con IA que coordina agentes con modelos de lenguaje para buscar vulnerabilidades. Apareció en GitHub en julio y su autor lo retiró el 8 de octubre, pero las copias siguen circulando; el FBI advirtió este mes de su uso para automatizar intrusiones.
Lo que la Comisión sostiene hoy es contención sin cierre. Regnier aseguró que la mayoría de las aplicaciones ya se restauraron, que los afectados fueron informados y que el Supervisor Europeo de Protección de Datos está al tanto; un funcionario dijo a Politico que creen haber contenido la mayor parte del ataque. Pero la frase clave es la otra: «no hemos detectado evidencia de una brecha de datos que afecte al personal en su conjunto». Ese «en su conjunto» deja abierta la puerta a accesos parciales aún no descartados.
La Comisión ya sufrió en enero un ataque a su sistema de móviles y en marzo otro contra la nube de Europa.eu, sin vínculo con este. La diferencia ahora es el atacante multiplicado por la IA: una herramienta pública, pensada para que los defensores encuentren sus agujeros, usada contra el ejecutivo europeo durante días. Si se confirma que los datos salieron, esta primera vez pasará de aviso a precedente.
Comentarios
Sé el primero en comentar.
Sigue leyendo
 Ciberseguridad · IA
OpenRouter expulsa a 3 proveedores tras el robo de prompts durante meses: ni la etiqueta «Zero Data Retention» protegía las peticiones
OpenRouter expulsa a 3 proveedores y retira su sello «Zero Data Retention» de 125 endpoints tras destaparse robos de prompts durante meses. ¿Qué pasó con los tuyos?
 Ciberseguridad
El FBI investiga una aparente intrusión en el NCIC, la base de datos criminal que usa la policía de todo Estados Unidos
El FBI investiga una aparente intrusión en la base de datos criminal que consulta la policía de todo EE. UU. Nadie sabe aún qué se tocó. ¿Se puede confiar en cada registro?
 Ciberseguridad
CISA da hasta el lunes para parchear 4 fallos ya explotados: un zero-day de VMware vCenter lleva usándose desde septiembre para espiar
CISA mete 4 fallos ya explotados en su catálogo y da hasta el lunes para parchear: el de VMware vCenter lleva usándose desde septiembre para espiar. ¿Y el tuyo?