Vanderbilt ordena apagar sus equipos por un ciberataque activo: la banda BYOD reclama el robo de más de un millón de números de la Seguridad Social
La orden no deja dudas sobre la gravedad: apagarlo todo y salir de la red. Lo confirmado es el incidente y el caos en el campus; lo del millón de números robados es, por ahora, solo la palabra de la banda.
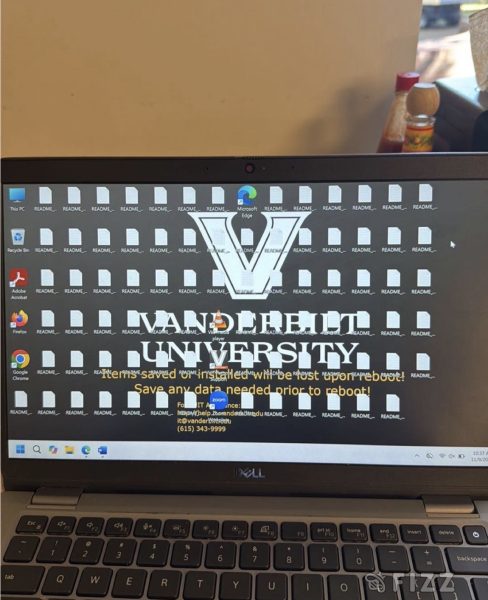
Apagar los ordenadores y desconectarse del wifi: esa fue la orden que la Universidad Vanderbilt dio este lunes a toda su comunidad. La universidad ha confirmado un «incidente activo de ciberseguridad» que puede afectar a sus dispositivos, sistemas y servicios en la nube, y su equipo de tecnología —VUIT— ha confirmado al periódico estudiantil The Hustler que hubo una intrusión. Mientras investiga y contiene, pide vigilar ventanas emergentes inesperadas, cambios raros en archivos y peticiones de autenticación extrañas.
En el campus, el ataque se vio antes de que se explicara. Una empleada contó a Nashville Banner que su equipo mostró un falso aviso de actualización, otro de borrado de archivos y después la advertencia de ransomware: todos sus archivos quedaron renombrados con la extensión .byod. Otros vieron borrados archivos de Box por administradores que no habían entrado, equipos reproduciendo un audio que avisa de que la red está comprometida y clases canceladas.
La autoría la reclama la banda de ransomware BYOD. En su sitio de filtraciones afirma haber bloqueado las bases de datos de la universidad y robado «todo su patrimonio y sus datos de investigación»: más de un millón de números de la Seguridad Social, nombres, correos, teléfonos y registros de estudiantes y empleados. BleepingComputer ha recibido la foto de una nota de rescate, README_BYOD_31.txt, en un equipo de Vanderbilt, y confirma que su enlace lleva al sitio real de la banda. La precisión importa: Vanderbilt no ha confirmado ni la autoría de BYOD, ni el cifrado, ni el robo de datos.
BYOD es una banda nueva, aparecida en 2026, con otras cinco organizaciones en su sitio de filtraciones. El mes pasado se atribuyó el ataque al Centro de Ciencias de la Salud de la Universidad de Nuevo México, que causó cortes de sistemas y afectó a pacientes y a la actividad académica, y también reclama un ataque a Michigan State University.
Lo que separa lo confirmado de lo reclamado es la historia. Confirmado está el incidente, la orden de apagar y la disrupción en el campus; Vanderbilt Health, la red hospitalaria —una entidad separada— asegura que sus sistemas no están afectados y la atención continúa, y la universidad mantiene las clases en su horario. Sin confirmar quedan la escala real, el punto de entrada y si algún dato salió: hasta que Vanderbilt hable con cifras, el millón de números es solo la versión de quien pide un rescate.
Comentarios
Sé el primero en comentar.
Sigue leyendo
 Ciberseguridad
PostgreSQL tapa 52 agujeros de golpe: un fallo de 22 años permitía ejecutar código en el servidor
PostgreSQL acaba de cerrar 52 vulnerabilidades de una vez, 32 de ellas con nota 8,8. Una llevaba 22 años escondida en el código: ¿ya parcheaste tu base de datos?
 Ciberseguridad
El firewall era la puerta: un zero-day de Check Point da root a los atacantes, planta el backdoor TSGA y borra servidores ESXi
Un zero-day de Check Point ya se explota para llegar a root, plantar un backdoor y borrar servidores ESXi. Hay parche de emergencia: ¿llegó a tu gateway?
 Ciberseguridad
Operation TorNado: 354 detenidos en 14 países y 234 millones incautados en la mayor redada contra la dark web
354 detenidos, 5,7 toneladas de droga y 234 millones incautados: la mayor redada contra la dark web ya es oficial. ¿Creías que ahí nadie te encuentra?