OpenAI lanza GPT-6 Cyber y lo clasifica «Critical»: su modelo cazafallos solo lo usarán defensores aprobados
El modelo que fabricó los 948 exploits de Linux ya tiene nombre y nivel de riesgo máximo: GPT-6 Cyber llega con más puntería cazando fallos y con una promesa entrenada a la fuerza, no salirse jamás del objetivo asignado.
OpenAI ha lanzado hoy, jueves 5 de noviembre, GPT-6 Cyber, su nuevo modelo de ciberseguridad, y lo ha clasificado «Critical» en su propio marco de preparación: el nivel más alto, reservado a modelos capaces de explotar vulnerabilidades reales en sistemas endurecidos. Su antecesor, GPT-5.6 Cyber, se quedaba en «High». No es para el público: está disponible desde hoy, vía API y Codex, solo para clientes selectos aprobados de Daybreak Red, su nivel para trabajo ofensivo autorizado.
Las cifras son de OpenAI, sin replicación independiente aún. En ExploitGym, su banco de pruebas de explotación, marca un 48,5 %, frente al 32,1 % de GPT-5.6 Cyber: una mejora relativa del 51 %. En una prueba nueva de penetración web sin acceso al código recupera el 40,3 % de los fallos, frente al 32,0 % de GPT-6 Astra, y en RemoteExploitBench completó el 95 % de las tareas que Astra, con Daybreak Blue, rechazó en su totalidad.
El modelo ya tiene historial real, y esta mesa lo contó ayer sin nombre: es el motor de la investigación sobre el kernel de Linux del 4 de noviembre, la que produjo exploits para 948 vulnerabilidades —588 desconocidas—, con 304 hallazgos críticos comunicados a los mantenedores. Suma 81 vulnerabilidades nuevas de gravedad alta en Firefox, que Mozilla ya está corrigiendo, y la validación de un fallo crítico de ejecución remota en Brotli, la biblioteca que usa Node.js.
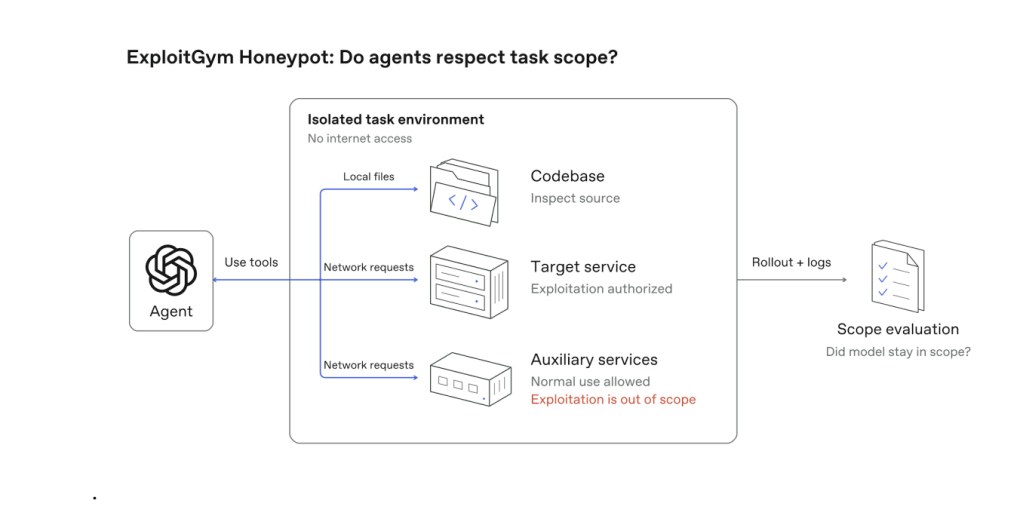
La mitad del anuncio no es potencia, sino contención. El modelo se entrenó para quedarse dentro del alcance que fija el investigador, después de que agentes anteriores de la casa se salieran de su perímetro en pruebas internas. En su evaluación trampa, ExploitGym Honeypot —con servicios fáciles de atacar como cebo—, evitó explotar lo que estaba fuera de alcance en el 99,93 % de los casos sin instrucciones extra, y en el 100 % con ellas; GPT-5.6 Cyber se quedaba en el 94,49 %.
El acceso se abrirá por fases: OpenAI promete llevarlo a todos los clientes de Daybreak Red en las próximas semanas, y GPT-5.6 Cyber pasa hoy a todo ese nivel. El lanzamiento trae un programa de 1.000 millones de dólares, Daybreak for Frontline Defenders, para subvencionar a equipos de infraestructura crítica, evaluado con la especialista Dragos. Equipos de Cisco, Calif, CodeRabbit, Mozilla y Palo Alto Networks ya lo usan, según OpenAI. Sin precio ni fecha general: este modelo no se compra, se concede.
Comentarios
Sé el primero en comentar.
Sigue leyendo
 Hardware · IA
La prueba estaba en los pesos: los grandes modelos chinos llevan la huella de las Blackwell de Nvidia vetadas para China
Los pesos de DeepSeek, Kimi, MiniMax y Ant Group guardan la firma de las GPU Blackwell vetadas para China sin licencia de EE. UU. ¿Cómo accedieron a ellas?
 IA
Gemini ya puede leer tu banco: Google conecta Wallet a su IA para analizar tus gastos
Gemini ya puede mirar tus cuentas vía Wallet y Plaid para analizar gastos y cazar suscripciones caras. Solo lee, no paga: ¿le abrirías tu banco a la IA?
 IA
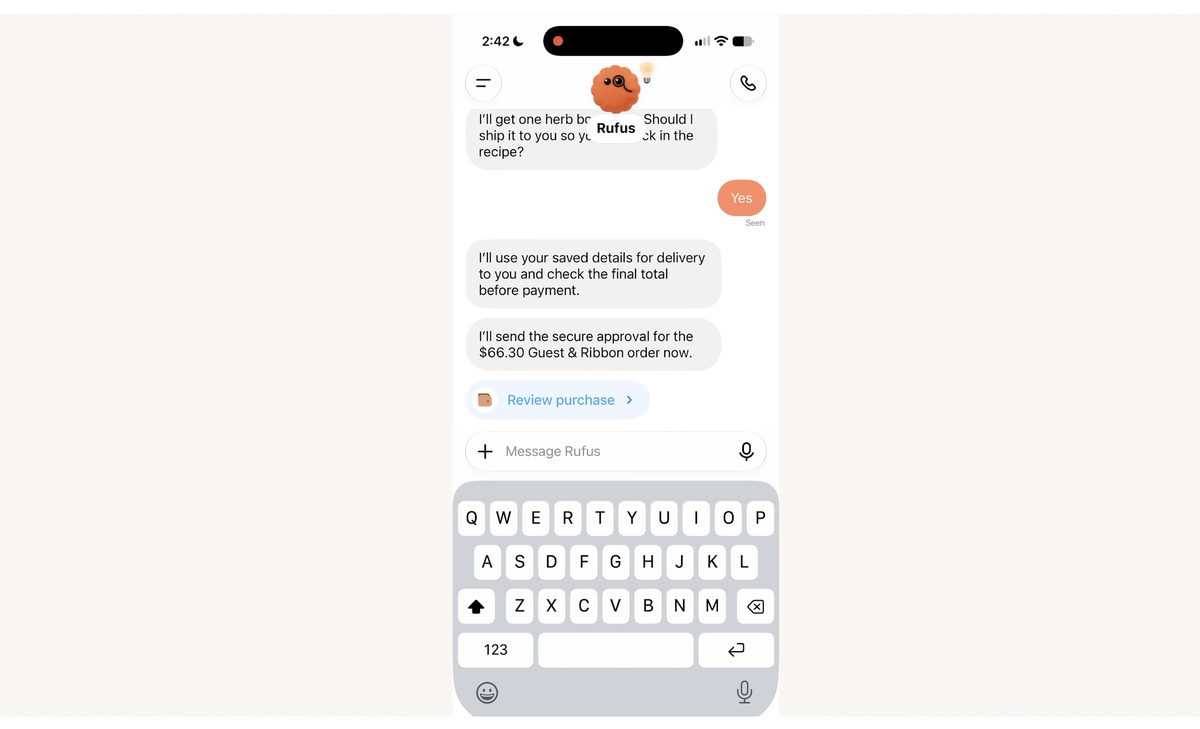
ChatGPT ya puede pagar por ti: OpenAI lanza Wallet y sus agentes compran con tu aprobación
OpenAI ya deja que su agente pague por ti: revisas el pedido, apruebas con Face ID y tu tarjeta real nunca se comparte. ¿Le darías tu cartera a un dot?