N-able apaga su plataforma N-central en todo el mundo tras publicarse más de 30 supuestos zero-days con exploits
Apagar tu propio producto en tres continentes no es una medida menor: es lo que ha hecho N-able con la herramienta desde la que miles de equipos de TI controlan los ordenadores de sus clientes.
N-able ha apagado su propio producto en todo el mundo. La compañía ha sacado de línea este lunes sus entornos alojados de N-central en América, Europa y Asia-Pacífico y ha ordenado lo mismo a quienes lo corren en casa: apagar temporalmente sus servidores hasta nuevo aviso. El detonante es la publicación, la noche del domingo, de más de 30 supuestas vulnerabilidades zero-day con código de explotación listo para usar.
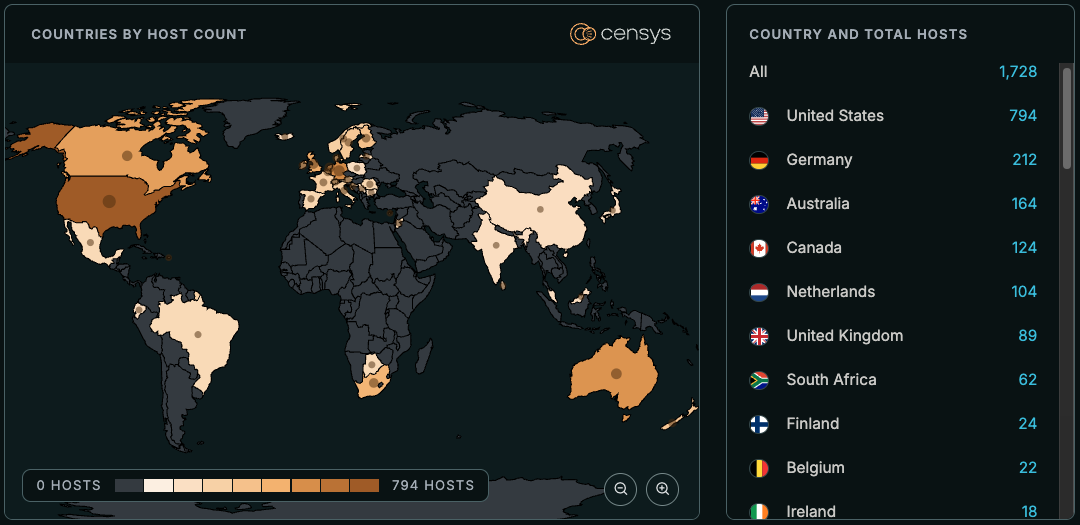
N-central no es una aplicación cualquiera: es una plataforma de monitorización y gestión remota (RMM) con la que proveedores de servicios y equipos de TI administran los dispositivos y las redes de sus clientes: el panel de control de miles de ordenadores ajenos, con sus credenciales, sus scripts y sus sesiones de control remoto. Censys contaba hoy 1.728 servidores N-central visibles en internet.
La divulgación lleva la firma de Sean Bales, que la noche del domingo 8 publicó en GitHub el repositorio Able2Shell con detalles y pruebas de concepto. Dice haber probado los fallos contra una versión preliminar, la 2026.4.0.31, y creer que afectan también a versiones anteriores; el hallazgo, confirmó a BleepingComputer, fue asistido por IA. El catálogo incluye evasiones de autenticación, exposición de credenciales y una cadena XXE sin autenticación que termina ejecutando comandos y creando una cuenta de administrador con credenciales del atacante; Previdian y Huntress leen los fallos como encadenables hasta root.
La precisión importa. Lo confirmado por la propia N-able es el apagón, la corrección urgente en desarrollo y validación y que no ha observado explotación ni acceso no autorizado a los datos; Ecoverse sigue operativo y habrá actualizaciones cada cuatro horas, sin fecha de regreso. Lo alegado es el detalle: BleepingComputer no ha verificado los más de 30 fallos, no existen aún identificadores CVE ni puntuaciones de gravedad, y N-able no ha confirmado ni el número ni los impactos concretos.
Detrás hay una pelea de divulgación. Bales cuenta que publicó sin avisar porque reportó hace cinco o seis meses otros dos fallos de ejecución remota y uno de escalada de privilegios en otro producto de N-able que, según él, siguen sin parche ni respuesta; tras la publicación, la dirección de la empresa le pidió retirar el repositorio y colaborar, sin amenazas, según su relato. N-able no respondió a las preguntas de BleepingComputer sobre ese historial. La recomendación, mientras tanto, es la más incómoda que puede dar un proveedor: no encender el servidor.
Comentarios
Sé el primero en comentar.
Sigue leyendo
 Ciberseguridad
PostgreSQL tapa 52 agujeros de golpe: un fallo de 22 años permitía ejecutar código en el servidor
PostgreSQL acaba de cerrar 52 vulnerabilidades de una vez, 32 de ellas con nota 8,8. Una llevaba 22 años escondida en el código: ¿ya parcheaste tu base de datos?
 Ciberseguridad
El firewall era la puerta: un zero-day de Check Point da root a los atacantes, planta el backdoor TSGA y borra servidores ESXi
Un zero-day de Check Point ya se explota para llegar a root, plantar un backdoor y borrar servidores ESXi. Hay parche de emergencia: ¿llegó a tu gateway?
 Ciberseguridad
Operation TorNado: 354 detenidos en 14 países y 234 millones incautados en la mayor redada contra la dark web
354 detenidos, 5,7 toneladas de droga y 234 millones incautados: la mayor redada contra la dark web ya es oficial. ¿Creías que ahí nadie te encuentra?