Un fallo de 9,8 en el kernel de Linux permite root remoto en servidores MPTCP, y Ubuntu y RHEL aún no tienen parche
El dato que convierte un fallo viejo en noticia de hoy es doble: hay una demostración pública de root remoto sin credenciales, construida por un modelo de IA, y las dos distribuciones empresariales más usadas de Linux todavía no han publicado su kernel corregido.
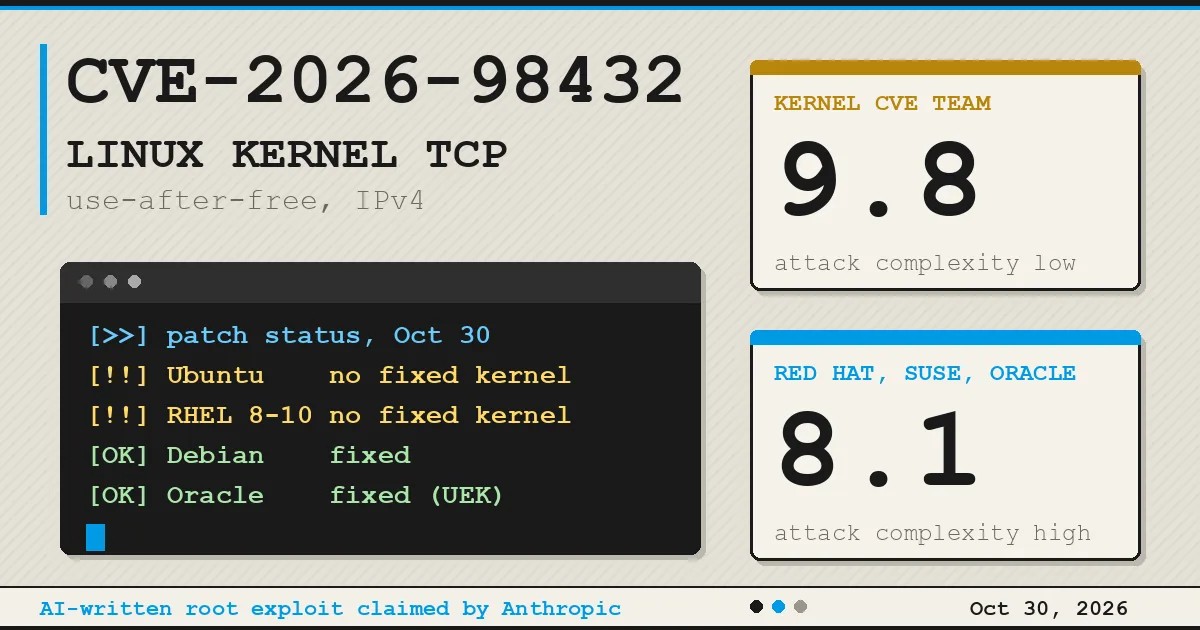
BleepingComputer ha publicado hoy, 30 de octubre, el retrato completo de un fallo que circulaba en avisos técnicos: el CVE-2026-98432, un error use-after-free en el código que el kernel de Linux usa para abrir conexiones TCP sobre IPv4, calificado con un 9,8 sobre 10 por el equipo de CVE del kernel y presente desde la versión 4.4.
Lo que lo separa de otro aviso más es la demostración. Investigadores de Anthropic lograron, con un modelo de Claude que aún no se ha lanzado, un exploit remoto y sin autenticación contra un servidor con un listener Multipath TCP (MPTCP): filtrar memoria del kernel, saltarse la protección KASLR que oculta dónde vive el código y terminar ejecutando comandos como root. Según Anthropic, el recorrido completo llevó unos 53 minutos. No consta, y esto importa, ningún ataque real explotándolo.
El mecanismo es una condición de carrera al establecer la conexión: el kernel entrega las opciones IP de una petición pendiente al nuevo socket sin copiarlas, y si otro procesador sigue usándolas para construir la respuesta cuando el primero ya las liberó, el kernel lee memoria que ya no es suya. La corrección aguas arriba difiere esa liberación hasta que todos los lectores terminan, y ya está retroportada a las ramas mantenidas.
El mapa de parches es desigual. Debian, Oracle Linux, SUSE y Amazon Linux ya tienen paquetes corregidos para algunas versiones, pero Canonical y Red Hat no: Ubuntu 22.04, 24.04, 26.04 y 26.10 seguían marcadas como vulnerables con la corrección en curso a 30 de octubre, y RHEL 8, 9 y 10 figuran como afectadas a la espera de actualización. Red Hat, eso sí, matiza la gravedad: la explotación le parece compleja y, tras dejarla primero en 5,9 como denegación de servicio, el 29 de octubre la subió a 8,1 con severidad importante.
Hay un detalle que amplía la superficie sin que nadie lo haya elegido: desde Go 1.24, ese lenguaje activa MPTCP por defecto en sus listeners sobre Linux si el kernel lo soporta, así que servicios en Go pueden estar escuchando en MPTCP sin que su administrador lo sepa. Desactivar MPTCP, además, no basta: el fallo vive en el código TCP común y puede dispararse por tráfico ordinario, aunque la ejecución remota solo se ha demostrado contra listeners MPTCP. La recomendación: revisar la versión del kernel e instalar la actualización en cuanto la distribución la publique.
Comentarios
Sé el primero en comentar.
Sigue leyendo
 Ciberseguridad
PostgreSQL tapa 52 agujeros de golpe: un fallo de 22 años permitía ejecutar código en el servidor
PostgreSQL acaba de cerrar 52 vulnerabilidades de una vez, 32 de ellas con nota 8,8. Una llevaba 22 años escondida en el código: ¿ya parcheaste tu base de datos?
 Ciberseguridad
El firewall era la puerta: un zero-day de Check Point da root a los atacantes, planta el backdoor TSGA y borra servidores ESXi
Un zero-day de Check Point ya se explota para llegar a root, plantar un backdoor y borrar servidores ESXi. Hay parche de emergencia: ¿llegó a tu gateway?
 Ciberseguridad
Operation TorNado: 354 detenidos en 14 países y 234 millones incautados en la mayor redada contra la dark web
354 detenidos, 5,7 toneladas de droga y 234 millones incautados: la mayor redada contra la dark web ya es oficial. ¿Creías que ahí nadie te encuentra?