Hackean los congeladores de más de 115 supermercados en seis países europeos: los pusieron a 50 °C en plena madrugada
Segunda oleada en menos de un mes: los atacantes activaron a distancia la descongelación de los sistemas de frío de cadenas como Ahold Delhaize, Carrefour e ICA, y la comida amaneció echada a perder. La operadora de los sistemas dice que es la misma vulnerabilidad que golpeó a Francia en octubre.
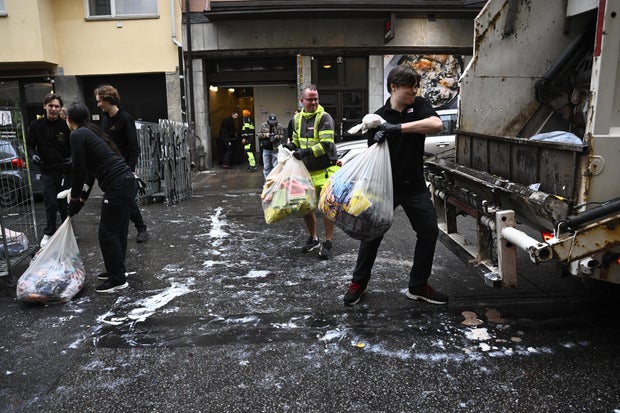
Los congeladores de más de 115 supermercados de seis países europeos amanecieron este lunes funcionando al revés: en vez de enfriar, calentaban. Durante la madrugada, unos atacantes manipularon a distancia los sistemas de refrigeración, activaron el modo de descongelación y en algunos casos subieron la temperatura hasta los +50 °C, según han confirmado las cadenas a BleepingComputer. El resultado: comida congelada echada a perder y gerentes avisados de madrugada.
El mapa cubre Bélgica, Países Bajos, Suecia, Luxemburgo, Irlanda y Estonia. Ahold Delhaize reconoce unas 40 tiendas entre Bélgica y Luxemburgo; Carrefour, 15 de sus 700 tiendas belgas; Intermarché, unas 15; Spar Colruyt, 5; la irlandesa SuperValu, 13; y en Suecia, Coop confirma 7 de sus más de 800 tiendas e ICA al menos 4. En Países Bajos hay al menos 17 carnicerías y tiendas de barrio afectadas. Un gerente de un ICA de Sjöbo contó a TV4 que los ajustes aparecieron a +50 °C y no se podían cambiar, así que hubo que tirar la comida; una tienda Delhaize de Hoeilaart cifró en 100.000 euros la comida desechada, según la prensa belga.
Quien lo llama ciberataque sin rodeos es Sabcobel, la empresa que opera muchos de estos sistemas: su director, Stephan Moelans, dijo a la agencia Belga que se explotó la misma vulnerabilidad de los ataques de octubre en Francia y que sus técnicos llevan desde la 1 de la madrugada desconectando instalaciones. Las cadenas son más cautas: Ahold Delhaize habla de un «incidente de TI» e ICA y Coop dijeron a AFP que aún no tenían información de un ciberataque. Nadie lo ha reivindicado ni hay autores identificados.
Es la segunda oleada en menos de un mes. El 12 de octubre, cientos de supermercados franceses sufrieron lo mismo —la fiscalía de París habla de unas 700 víctimas— con controladores Danfoss y Copeland/Dixell expuestos a internet y puestos en modo descongelación. Ahora se apunta a un Danfoss antiguo en Estonia y a equipos Copeland en Bélgica: aparatos descatalogados que ya no reciben parches.
Y el arreglo no es un parche más. Sabcobel advierte de que muchas unidades necesitan modificaciones físicas, no solo software, y de que la salida real es gestionar los frigoríficos tras una conexión segura. La lección de esta madrugada queda escrita en bolsas de comida camino a la basura: un congelador conectado a internet sin protección es una puerta abierta a la despensa de un país.
Comentarios
Sé el primero en comentar.
Sigue leyendo
 Ciberseguridad
PostgreSQL tapa 52 agujeros de golpe: un fallo de 22 años permitía ejecutar código en el servidor
PostgreSQL acaba de cerrar 52 vulnerabilidades de una vez, 32 de ellas con nota 8,8. Una llevaba 22 años escondida en el código: ¿ya parcheaste tu base de datos?
 Ciberseguridad
El firewall era la puerta: un zero-day de Check Point da root a los atacantes, planta el backdoor TSGA y borra servidores ESXi
Un zero-day de Check Point ya se explota para llegar a root, plantar un backdoor y borrar servidores ESXi. Hay parche de emergencia: ¿llegó a tu gateway?
 Ciberseguridad
Operation TorNado: 354 detenidos en 14 países y 234 millones incautados en la mayor redada contra la dark web
354 detenidos, 5,7 toneladas de droga y 234 millones incautados: la mayor redada contra la dark web ya es oficial. ¿Creías que ahí nadie te encuentra?