La policía de nueve países desmantela Gootloader, CastleRAT y StealC: 235 servidores incautados y 6,4 millones de datos de víctimas asegurados
No es un parche ni un aviso: es un golpe físico contra la tienda que alquila las llaves del ransomware. Y entre lo incautado hay 6,4 millones de conjuntos de datos robados a víctimas que ni saben que lo son.
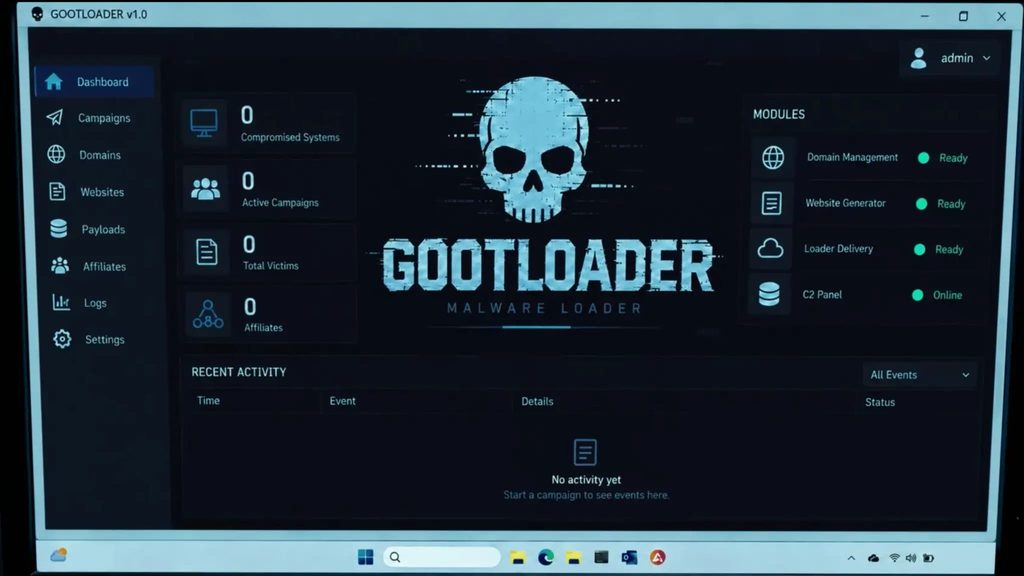
La policía ha entrado en la tienda que alquila las llaves del ransomware. Europol ha anunciado este jueves la última fase de la Operation Endgame: fuerzas de nueve países —Bulgaria, Canadá, Dinamarca, Alemania, Moldavia, Países Bajos, Polonia, Reino Unido y Estados Unidos—, coordinadas por Europol y Eurojust y con socios privados, han incautado 235 servidores y 257 dominios de tres operaciones de malware: Gootloader, CastleRAT y StealC. En esa infraestructura, los agentes identificaron 6,4 millones de conjuntos de datos de víctimas, robados de equipos infectados.
El reparto del golpe dice qué era cada red. Gootloader, el cargador activo desde 2020, perdió 14 servidores y 218 dominios, y los equipos limpiaron 681 sitios web infectados que servían documentos legales falsos para infectar a quien los descargaba, a menudo webs de WordPress comprometidas. CastleRAT, el troyano de acceso remoto aparecido en 2025 y diseñado para pasar inadvertido, perdió 120 servidores y 39 dominios. StealC, el ladrón de contraseñas, credenciales guardadas y monederos de criptomonedas, perdió 102 servidores.
El negocio que se rompe es el del «cibercrimen como servicio». Según Europol, los sospechosos vendían las credenciales cosechadas en los equipos infectados, y los compradores las usaban para ataques posteriores, entre ellos intrusiones de ransomware que cifraron datos, paralizaron sistemas informáticos enteros y obligaron a organizaciones a pagar rescates. Ninguna de las coberturas de hoy habla de detenciones: esto es una incautación de infraestructura, no el cierre definitivo de las operaciones.
Para las víctimas hay una vía concreta de comprobación. Los datos vinculados a CastleRAT se compartirán con plataformas de aviso como Have I Been Pwned, DIVD, CheckjeHack, NoMoreLeaks, Sekoia, la Shadowserver Foundation y el NCSC neerlandés, para alertar a quienes tengan credenciales robadas. Europol urge además a los usuarios de WordPress a cambiar sus credenciales, activar la autenticación multifactor y parchear vulnerabilidades.
Endgame viene golpeando por fases: en junio limpió casi 15.000 webs de WordPress infectadas e incautó 106 servidores de SocGholish y Evil Corp, y ese mismo mes desmanteló infraestructura de Amadey y del propio StealC, con 326 servidores y unos 27 millones de credenciales recuperadas; hace un año cayó una red de más de 1.000 servidores de Rhadamanthys, VenomRAT y Elysium. El matiz que no hay que perder: desmantelar la red no desinfecta los equipos ni recupera las credenciales que ya se vendieron. Si tu contraseña estaba en esos 6,4 millones de conjuntos, rotarla hoy sigue siendo tu trabajo.
Comentarios
Sé el primero en comentar.
Sigue leyendo
 Ciberseguridad
PostgreSQL tapa 52 agujeros de golpe: un fallo de 22 años permitía ejecutar código en el servidor
PostgreSQL acaba de cerrar 52 vulnerabilidades de una vez, 32 de ellas con nota 8,8. Una llevaba 22 años escondida en el código: ¿ya parcheaste tu base de datos?
 Ciberseguridad
El firewall era la puerta: un zero-day de Check Point da root a los atacantes, planta el backdoor TSGA y borra servidores ESXi
Un zero-day de Check Point ya se explota para llegar a root, plantar un backdoor y borrar servidores ESXi. Hay parche de emergencia: ¿llegó a tu gateway?
 Ciberseguridad
Operation TorNado: 354 detenidos en 14 países y 234 millones incautados en la mayor redada contra la dark web
354 detenidos, 5,7 toneladas de droga y 234 millones incautados: la mayor redada contra la dark web ya es oficial. ¿Creías que ahí nadie te encuentra?