La extensión oficial de Claude Code en Cursor traía un backdoor SSH: estuvo 11 horas en la tienda y llegó a hasta 5.000 desarrolladores
No era una extensión falsa con un nombre parecido: era la oficial, con su identificador real, servida por la tienda de Cursor. Durante unas 11 horas, quien instaló o actualizó Claude Code en Cursor pudo recibir una versión manipulada que intentaba dejar una puerta trasera SSH en su máquina.
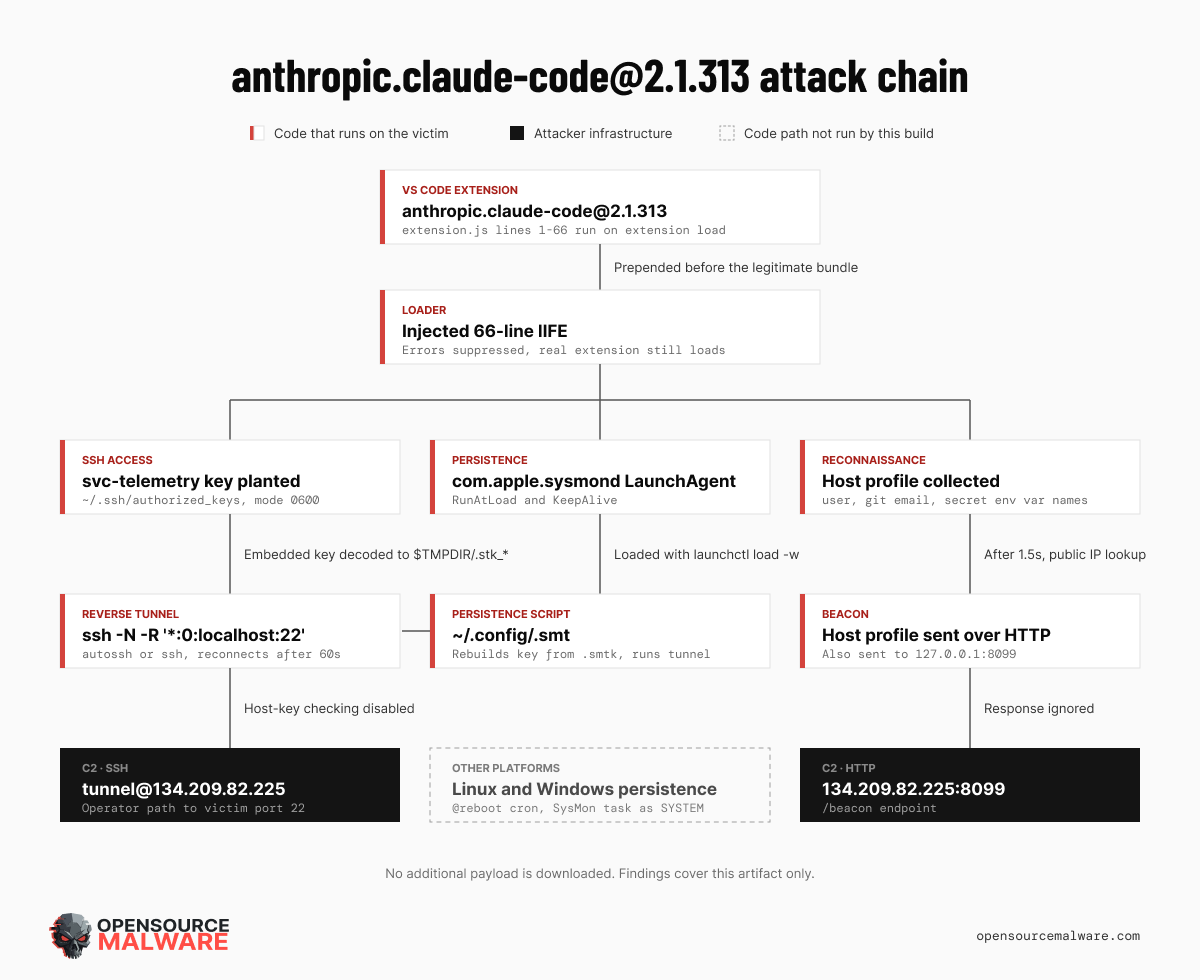
Cursor ha confirmado un ataque de cadena de suministro contra su tienda de extensiones: las versiones 2.1.312 y 2.1.313 de Anthropic.claude-code para Windows y macOS, disponibles en su marketplace de VS Code el 29 de octubre entre las 2:27 y las 13:35, hora del Pacífico, eran versiones modificadas que Anthropic no desarrolló. Según la empresa, pudieron llegar a hasta 5.000 usuarios, también mediante la actualización automática de extensiones.
El código manipulado se ejecutaba al cargar la extensión, sin necesidad de abrir una conversación con Claude. Recogía el nombre del equipo y del usuario, el sistema operativo, la arquitectura, la ruta del directorio personal, los nombres de las variables de entorno, el correo de Git y la IP pública, y lo enviaba al servidor del atacante. Además añadía a authorized_keys una clave SSH controlada por el atacante, etiquetada svc-telemetry, e intentaba activar el servicio SSH y abrir un túnel inverso.
Para sobrevivir a los reinicios instalaba persistencia: un LaunchAgent en macOS y una tarea programada con script de inicio de respaldo en Windows, con reintentos del túnel cada minuto aproximadamente. Investigadores de Phorion y OpenSourceMalware encontraron un cargador de unas 66 líneas colocado delante del código legítimo en el archivo principal de la extensión, dejando el resto intacto.
Hay un alivio parcial, y no es menor: activar el servicio SSH requiere permisos de administrador, y errores del propio código malicioso hicieron que ese paso fallara en la mayoría de equipos con Windows y macOS, según Cursor y Phorion. Pero la clave, la persistencia y el envío de datos sí llegaron, y si el acceso remoto ya estaba activado, la puerta quedaba lista. El servidor del atacante ya está desactivado, tras trabajar Cursor con su proveedor de alojamiento.
Cursor retiró las versiones, cerró temporalmente toda su tienda, auditó el resto de extensiones, rotó sus claves y reconstruyó el marketplace; Anthropic sostiene que sus sistemas no fueron comprometidos y que sus canales oficiales no están afectados. Queda sin explicar lo esencial: cómo se publicó una versión manipulada bajo la identidad oficial de Anthropic. Quien instalara esas versiones el 29 de octubre debe buscar la clave svc-telemetry y seguir la remediación de Cursor: desinstalar la extensión, por sí solo, puede no bastar.
Comentarios
Sé el primero en comentar.
Sigue leyendo
 Ciberseguridad
PostgreSQL tapa 52 agujeros de golpe: un fallo de 22 años permitía ejecutar código en el servidor
PostgreSQL acaba de cerrar 52 vulnerabilidades de una vez, 32 de ellas con nota 8,8. Una llevaba 22 años escondida en el código: ¿ya parcheaste tu base de datos?
 Ciberseguridad
El firewall era la puerta: un zero-day de Check Point da root a los atacantes, planta el backdoor TSGA y borra servidores ESXi
Un zero-day de Check Point ya se explota para llegar a root, plantar un backdoor y borrar servidores ESXi. Hay parche de emergencia: ¿llegó a tu gateway?
 Ciberseguridad
Operation TorNado: 354 detenidos en 14 países y 234 millones incautados en la mayor redada contra la dark web
354 detenidos, 5,7 toneladas de droga y 234 millones incautados: la mayor redada contra la dark web ya es oficial. ¿Creías que ahí nadie te encuentra?