Entrar en una web bastaba para robar el teléfono: Sekoia destapa «Poisoned Source», la campaña ligada a APT29 contra iOS y Android
Ni un clic, ni una descarga, ni un enlace sospechoso: bastaba visitar la web equivocada con el teléfono sin actualizar. La campaña, destapada a mediados de octubre y publicada hoy, convirtió sitios de confianza en trampas para iPhone y Android.
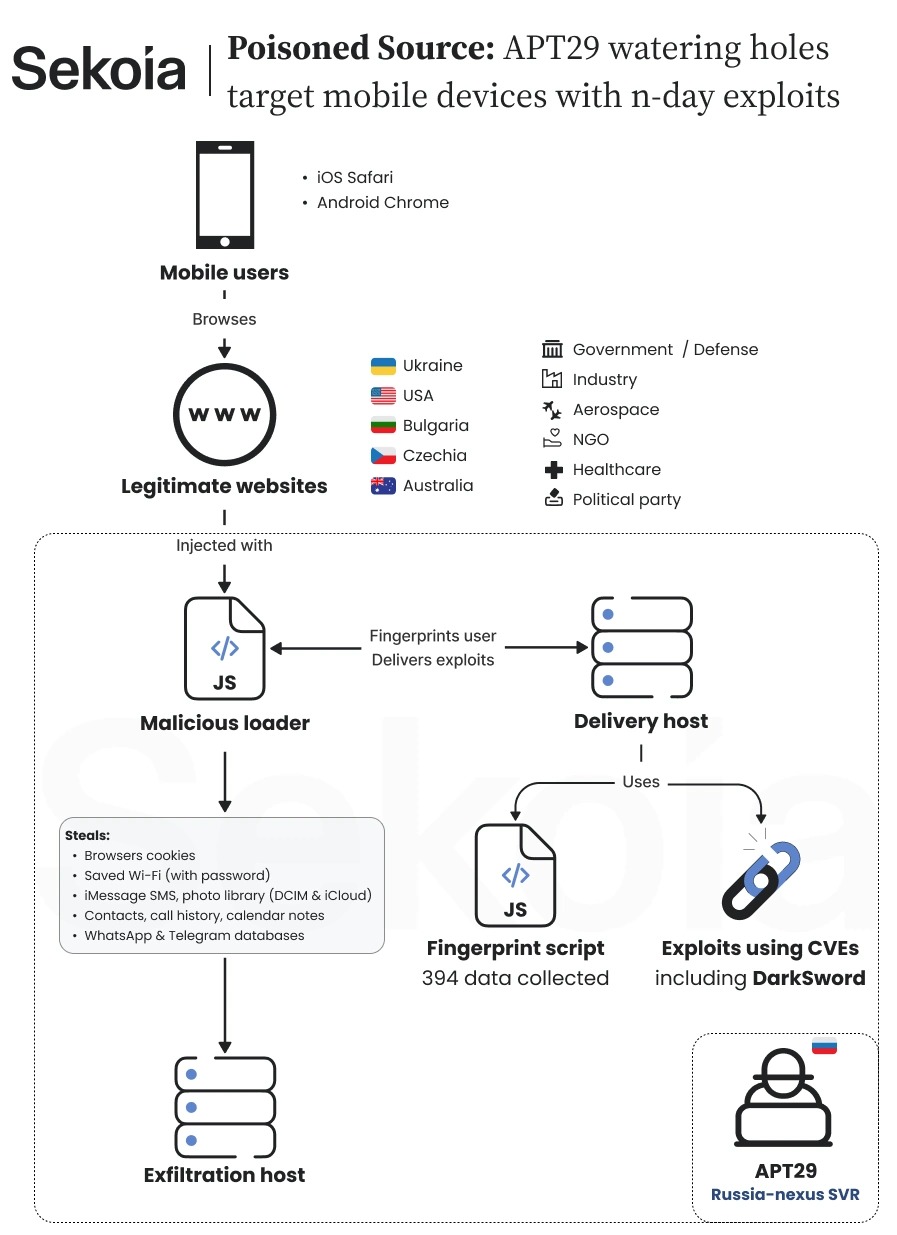
Visitar una web bastaba. Sekoia, empresa francesa de ciberseguridad, ha publicado hoy «Poisoned Source»: una campaña a gran escala que inyectó código malicioso en sitios legítimos de EE. UU., Ucrania, República Checa y Bulgaria —una productora ucraniana de gas, la asociación estadounidense de la industria química, un sitio militar búlgaro— y clonó otros dos, el de America250 y el del hotel londinense Raffles, para servir exploits a sus visitantes sin que tocaran nada. Sekoia atribuye la operación, con confianza moderada a alta, a APT29, el grupo vinculado al servicio de inteligencia exterior ruso.
La vía más ancha fue la cadena de suministro. Entre el 27 de agosto y el 3 de septiembre, los atacantes comprometieron el rastreador de Plerdy, un servicio ucraniano de analítica que cargan miles de sitios, entre ellos páginas del ejército y de equipo militar. Esa semana, cada visita a cientos de esos sitios cargaba también el script del atacante: perfila el teléfono con 394 datos y pide la cadena de exploits que encaja con su sistema.
Hay tres cadenas, y ninguna usa un fallo nuevo. Contra iOS 16.7, dos vulnerabilidades ya parcheadas roban las cookies de Safari. Contra iOS 18.5, la más invasiva —con el kit DarkSword, atribuido a un vendedor comercial de vigilancia— encadena cinco fallos y se lleva mensajes, las bases de datos de WhatsApp y Telegram, las contraseñas del llavero, la ubicación, las fotos y datos de Salud. En Android, contra Chrome 139 a 145, AndroSnitch copia cookies, inicios de sesión, historial y contraseñas de Wi-Fi. Sin persistencia: reiniciar el teléfono corta la actividad hasta la próxima visita comprometida.
La defensa es sencilla: todos los fallos explotados ya estaban parcheados por Apple y Google antes de la campaña, también en iOS antiguos, así que un teléfono actualizado no es vulnerable. Es la definición de un ataque «n-day»: no quema vulnerabilidades nuevas, cosecha los dispositivos que se quedaron atrás. Sekoia se coordina con los CERT de los países afectados para identificar víctimas y desmontar la infraestructura.
Quedan dos incógnitas abiertas. No se sabe cuántos dispositivos se comprometieron —Sekoia no da cifra— ni si la intención era pescar a lo ancho o llegar a visitantes concretos de sitios estratégicos en plena guerra de Ucrania. Lo que sí demuestra «Poisoned Source» es el mercado que hay detrás: un grupo estatal reutilizando un kit comercial empaquetado, porque comprar la cadena sale más barato que desarrollarla.
Comentarios
Sé el primero en comentar.
Sigue leyendo
 Ciberseguridad
PostgreSQL tapa 52 agujeros de golpe: un fallo de 22 años permitía ejecutar código en el servidor
PostgreSQL acaba de cerrar 52 vulnerabilidades de una vez, 32 de ellas con nota 8,8. Una llevaba 22 años escondida en el código: ¿ya parcheaste tu base de datos?
 Ciberseguridad
El firewall era la puerta: un zero-day de Check Point da root a los atacantes, planta el backdoor TSGA y borra servidores ESXi
Un zero-day de Check Point ya se explota para llegar a root, plantar un backdoor y borrar servidores ESXi. Hay parche de emergencia: ¿llegó a tu gateway?
 Ciberseguridad
Operation TorNado: 354 detenidos en 14 países y 234 millones incautados en la mayor redada contra la dark web
354 detenidos, 5,7 toneladas de droga y 234 millones incautados: la mayor redada contra la dark web ya es oficial. ¿Creías que ahí nadie te encuentra?